 360安全卫士
 360杀毒
 360文档卫士
 360安全浏览器
 360极速浏览器
 360安全云盘
 360随身WiFi
 360搜索
 系统急救箱
 重装大师
 勒索病毒救助
 急救盘
 高危漏洞免疫
 360压缩
 驱动大师
 鲁大师
 360换机助手
 360清理大师Win10
 360游戏大厅
 360软件管家
 360手机卫士
 360防骚扰大师
 360加固保
 360贷款神器
 360手机浏览器
 360安全云盘
 360免费WiFi
 安全客
 手机助手
 安全换机
 360帮帮
 清理大师
 省电王
 360商城
 360天气
 360锁屏
 手机专家
 快剪辑
 360影视
 360娱乐
 快资讯
 你财富
 360借条
 360互助
 信贷管家
 360摄像机云台AI版
 360摄像机小水滴AI版
 360摄像机云台变焦版
 360可视门铃
 360摄像机云台1080p
 家庭防火墙V5S增强版
 家庭防火墙5Pro
 家庭防火墙5SV2
 家庭防火墙路由器5C
 360儿童手表S1
 360儿童手表8X
 360儿童手表P1
 360儿童手表SE5
 360智能健康手表
 行车记录仪M310
 行车记录仪K600
 行车记录仪G380
 360行车记录仪G600
 儿童安全座椅
 360扫地机器人X90
 360扫地机器人T90
 360扫地机器人S7
 360扫地机器人S6
 360扫地机器人S5
 360安全卫士
 360杀毒
 360文档卫士
 360安全浏览器
 360极速浏览器
 360随身WiFi
 360搜索
 系统急救箱
 重装大师
 急救盘
 勒索病毒救助
 360压缩
 驱动大师
 鲁大师
 360游戏大厅
 360软件管家
 360手机卫士
 360防骚扰大师
 手机急救箱
 360加固保
 360贷款神器
 360免费WiFi
 安全客
 手机助手
 一键root
 安全换机
 360帮帮
 信用卫士
 清理大师
 省电王
 360商城
 流量卫士
 360天气
 360锁屏
 手机专家
 快剪辑
 360影视
 360娱乐
 快资讯
 你财富
 360借条
 360手机N7
 360手机N6
Pro
 360手机vizza
 360手机N5S
 360儿童手表6C
 360儿童手表6W
 360儿童手表SE2代
 360手表SE2Plus
 360老人手表
 360摄像机大众版
 360安全路由器P3
 360安全路由器P2
 360儿童机器人
 外设产品
 影音娱乐
 平板电脑
 二手手机
 二代 美猴王版
 二代
美猴王领航版
 标准升级版
 后视镜版
 车载电器
2026年9月勒索软件流行态势分析
- 2026-10-10 15:54:09
勒索软件传播至今,360反勒索服务已累计接收到数万例勒索软件感染求助。随着新型勒索软件的快速蔓延,企业数据泄露风险不断上升,勒索金额从数百万到近亿美元的案件不断出现。勒索软件给企业和个人带来的影响范围越来越广,危害性也越来越大。360全网安全大脑针对勒索软件进行了全方位监测与防御,为需要帮助的用户提供360反勒索服务。
2026年9月,全球新增的双重勒索软件有BlackLocks、Vexy、N0n、EndZone、RedPipe等家族,传统勒索软件家族新增ARK、EniFrost、Calipso等家族。
本月Weaxor家族大量利用ERP类软件漏洞,碾压式霸榜勒索攻击第一位。其中某帮的ERP类软件漏洞利用在本月最为集中,相关漏洞在开启360相关防护的设备上,会自动阻止利用这一漏洞加载恶意代码执行。
本月Sorry勒索软件进行了一次变种,修改加密后缀为“.ths”,勒索信文件名为“hello.txt”。本轮攻击依旧沿用之前的某万维漏洞发起攻击。
以下是本月值得关注的部分热点:
① Sorry勒索软件ths变种来袭
② 柏林市政府拒付赎金后,Rhysida公开近6TB行政数据
③ The Gentlemen攻击医疗巨头Veradigm,窃取350万条患者记录
基于对360反勒索服务数据的分析研判,360数字安全集团高级威胁研究分析中心(CCTGA勒索软件防范应对工作组成员)发布本报告。
安全软件占比分析
360反勒索服务已经存在十年以上,并长期致力于服务来自全网的勒索病毒攻击的响应、分析、处置、攻防、预警、解密工作。自2026年1月起,新增安全软件占比统计,主要用于评估当前复杂网络攻防态势下愈发严重的基线安全问题,为勒索相关的攻击事件提供接近真实维度的数据。
本月的勒索反馈中未安装安全软件的占比达到61.09%,而未正常启用360安全软件的设备数量则占比19.19%,安装了其他安全软件的设备则占比19.72%。

图1. 2026年9月勒索软件中招设备中安装的安全软件占比
感染数据分析
针对本月勒索软件受害者设备所中病毒家族进行统计:Weaxor家族占比70.14%居首位,第二的是BrzCrypt、占比8.06%;Sorry家族以7.58%占比位居第三。

图2. 2026年9月勒索软件家族占比
对本月受害者所使用的操作系统进行统计,位居前三的是:Windows 10、Windows Server 2016以及Windows 11。

图3. 2026年9月勒索软件入侵操作系统占比
2026年9月被感染的系统占比显示,受攻击的系统类型中,服务器大幅领先桌面PC。
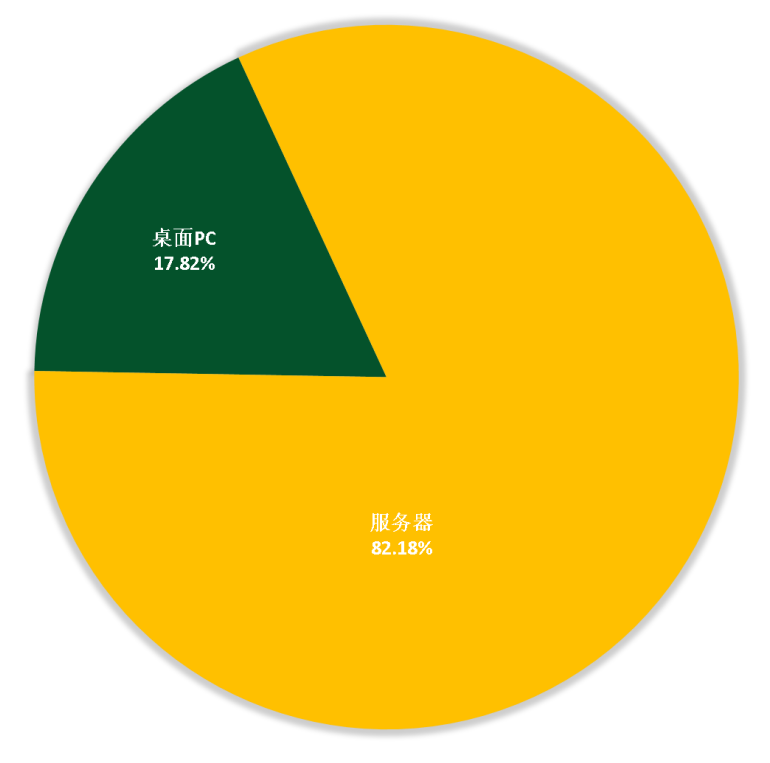
图4. 2026年9月勒索软件入侵操作系统类型占比
勒索软件热点事件
Sorry勒索软件ths变种来袭
本月360反勒索团队连续接到多起Sorry勒索家族相关反馈,第一波受害用户数据被加密的时间集中在9月20日夜间到21日,感染规模达数千例,且攻击仍在持续,本轮攻击的加密数据类型覆盖数据库、备份文件、办公文档和源码仓库等。结合对样本的编译时间戳信息、近期集中反馈与告警的事件判断,该家族变种正处于快速活跃期,而非偶发单点事件。
360反勒索团队结合大量事前未安装360防护的用户反馈及云端攻防数据,完成溯源分析,最终确认本轮Sorry家族投毒的攻击链源自某企业远控软件的漏洞利用。而本次变种样本的扩展名从此前的.sorry变为了.ths,勒索信文件名也变为了“hello.txt”。此外,其加密算法实现也从RSA+AES-GCM,整体调整为X25519+XChaCha20-Poly1305,其他部分则与之前版本保持一致。
详细分析报告可参见如下链接:
https://www.360.cn/n/13052.html
随着当前AI技术的普及与勒索攻击的深度结合,勒索攻击在全球范围内均呈现出高危高发态势。为此,本月360在“远控勒索急救”工具中新增了“勒索反馈”入口,首次明确无差别支持全设备平台勒索事件的反馈与响应。

图5. 2026年9月360勒索急救加入无差别勒索反馈入口
柏林市政府拒付赎金后,Rhysida公开近6TB行政数据
2026年9月5日,Rhysida勒索团伙在暗网公开了近6TB从德国柏林市政府窃取的数据,将此前针对柏林政府的泄露威胁付诸行动,标志着这起持续数周的政府网络勒索事件进入最后阶段。事件可回溯至8月14日,柏林市政府中央网络检测到入侵活动后,所有参议院部门被立即从核心网络断开,城市发展与住房建设、交通运输及环境气候保护等部门的公共服务受到严重影响。攻击者随后声称窃取了5.79TB数据,包含约1.44万个文件、16389封邮件、11963个电话号码、148个银行代码,以及数万份合同、司法文档和人事档案,还窃取了以明文形式存储的登录凭据和柏林供水系统的漏洞分析等机密材料。该团伙索要30枚比特币(约合230万美元),并以拍卖方式声称将出售给单一买家,并设置了公开数据的倒计时。柏林市政府公开表态拒绝任何谈判,这一决定最终触发了数据被整体公开。
此次泄露是双重勒索模式的典型结局:攻击者先窃取数据,再以公开泄露为筹码施压,当受害者拒绝支付时便泄露数据。近6TB的政府文件体量表明,其中不仅包括行政公文和内部通讯,还可能包含大量雇员与市民的个人数据。这些材料一经在暗网公开,任何犯罪团伙都可自由获取,可能被用于身份盗用、钓鱼攻击或针对文件所涉人员的定向攻击。对于柏林市民和政府雇员而言,最稳妥的做法是将受影响部门掌握的个人信息视作已经暴露,警惕任何引用政府档案细节的钓鱼邮件和电话,并为关联政府服务的账户更换密码、启用多因素认证。此次事件同时也有警示作用,拒绝支付赎金虽符合执法机构的一贯建议,但机构必须同步做好数据已泄露的最坏打算,将事后身份保护与系统排查纳入应急预案。
The Gentlemen攻击医疗巨头Veradigm,窃取350万条患者记录
2026年9月9日,美国医疗科技巨头Veradigm披露了一起数据泄露事件。Veradigm前身为Allscripts,总部位于芝加哥,为全美数以千计的医院、诊所和生物制药企业提供电子健康档案、电子处方、患者随访、诊疗管理和收入周期管理等软件服务。根据该公司向美国证券交易委员会提交的文件,攻击者窃取了某第三方供应商环境中用于客户服务的Veradigm API访问凭据,并利用该权限复制患者数据,被窃信息包括部分患者的个人信息和社会安全号码(SSN),临床与医疗记录本身未受影响。该公司称事件未造成运营中断,但影响了部分客户。目前Veradigm已启动应急响应、上报执法部门并开展调查,正在通知受影响客户与个人并提供信用监测服务。9月5日,The Gentlemen勒索团伙在其泄密网站上宣称对此次入侵负责,表示共掌握350万条患者记录,包括姓名、住址、SSN、邮箱、电话及担保人身份信息,并威胁如不展开赎金谈判,将于9月11日(周五)公开全部数据。
The Gentlemen团伙于2025年年中前后浮出水面,采用数据窃取与加密相结合的双重勒索模式,攻击范围覆盖Windows、Linux、NAS、BSD和ESXi等平台,其泄密网站上挂出的受害者已超过800家,遍布86个国家的制造、科技、医疗、交通和金融等多个行业。2026年4月,Check Point曾披露一个超过1500台主机、与该团伙附属成员关联的SystemBC代理僵尸网络;同年6月,ESET又发现该团伙使用名为GentleKiller的新型EDRKill工具来终止终端安全软件。此次事件中的第三方API凭据失陷再次警示:医疗机构与医疗数据服务商的供应链入口正成为勒索团伙的重点突破口,第三方接口的权限最小化、异常访问监测与凭据轮换治理亟须加强,医疗行业数据泄露的连锁风险持续走高。
黑客信息披露
本月收集到的黑客邮箱信息如下:
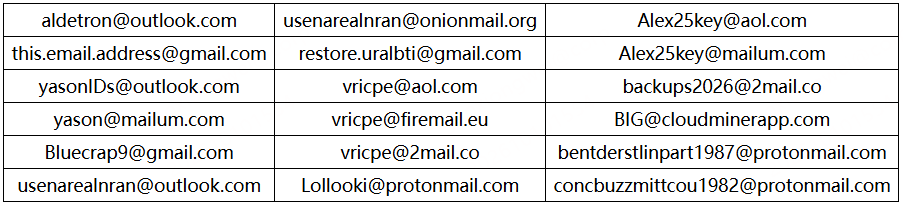
表1. 黑客邮箱
当前,通过双重勒索或多重勒索模式获利的勒索软件家族越来越多,勒索软件所带来的数据泄露的风险也越来越大。
以下是本月通过数据泄露获利的勒索软件家族占比,该数据仅为未能第一时间缴纳赎金或拒缴纳赎金部分(已经支付赎金的企业或个人,可能不会出现在这个清单中)。

图6. 2026年9月通过数据泄露获利的勒索软件家族占比
以下是本月被双重勒索软件家族攻击的企业或个人。若未发现数据存在泄漏风险的企业或个人也请第一时间自查,做好数据已泄漏准备,采取补救措施。
本月总共有843个组织/企业遭遇双重勒索/多重勒索攻击,其中包含中国12个组织/企业在本月遭遇了双重勒索/多重勒索。其中有21个组织/企业未被标明,因此不在以下表格中。
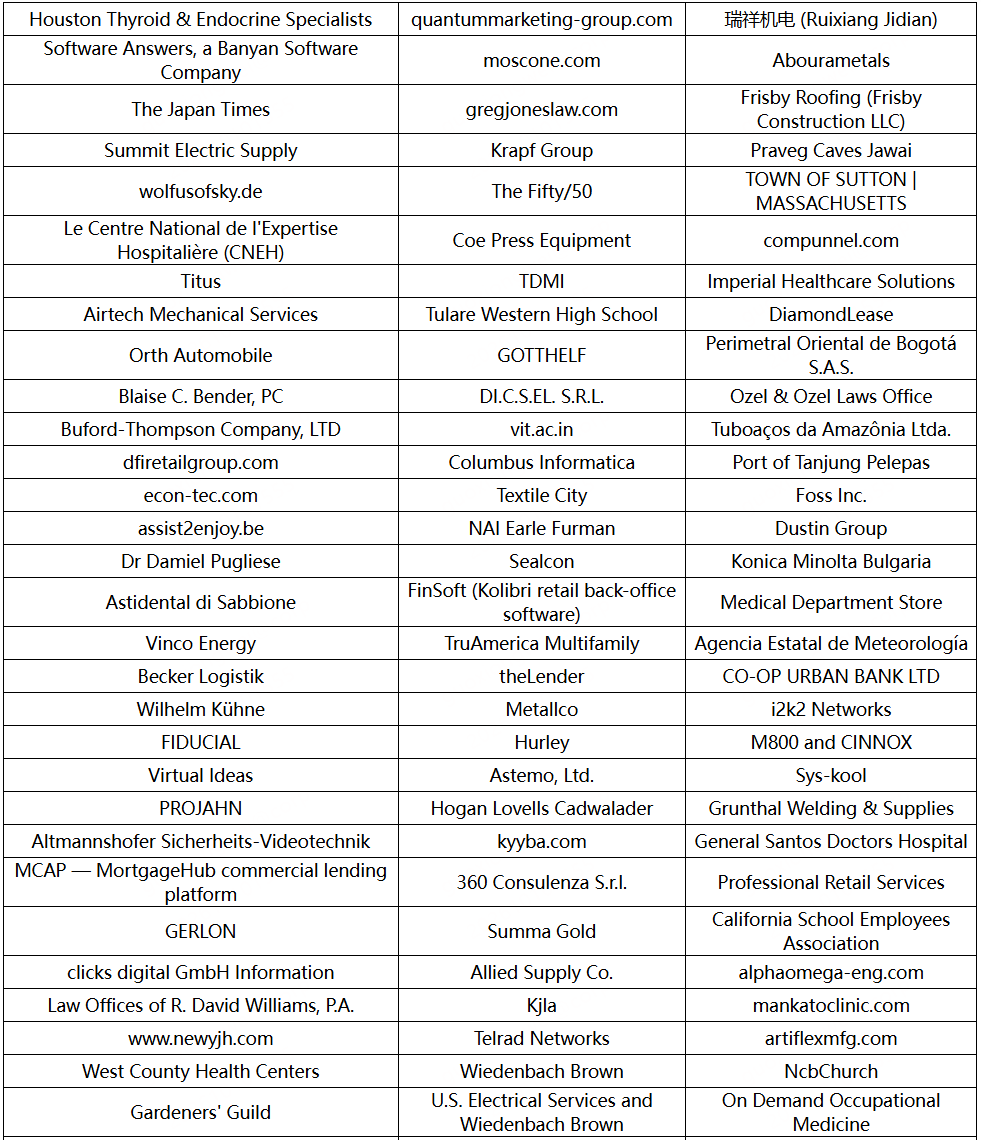
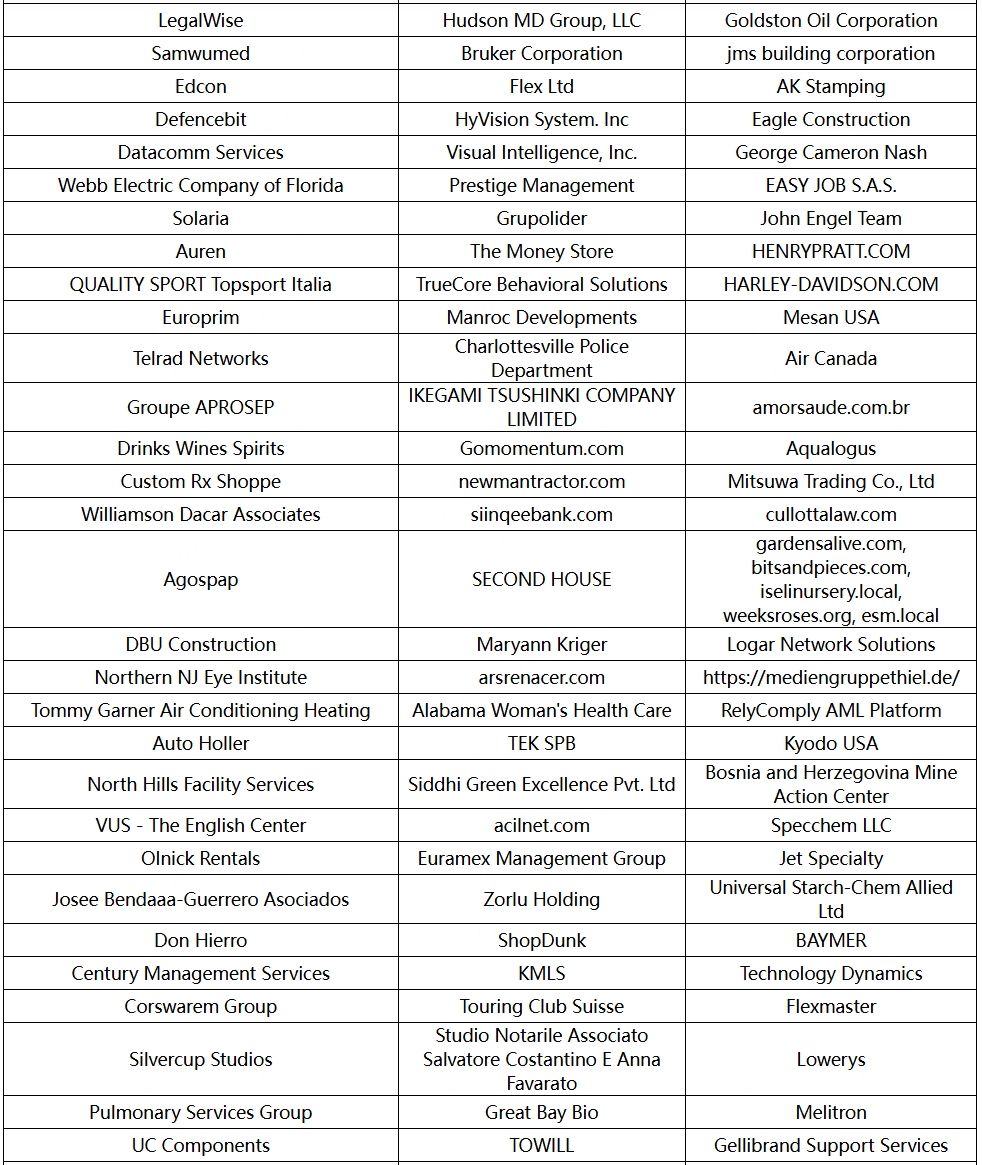
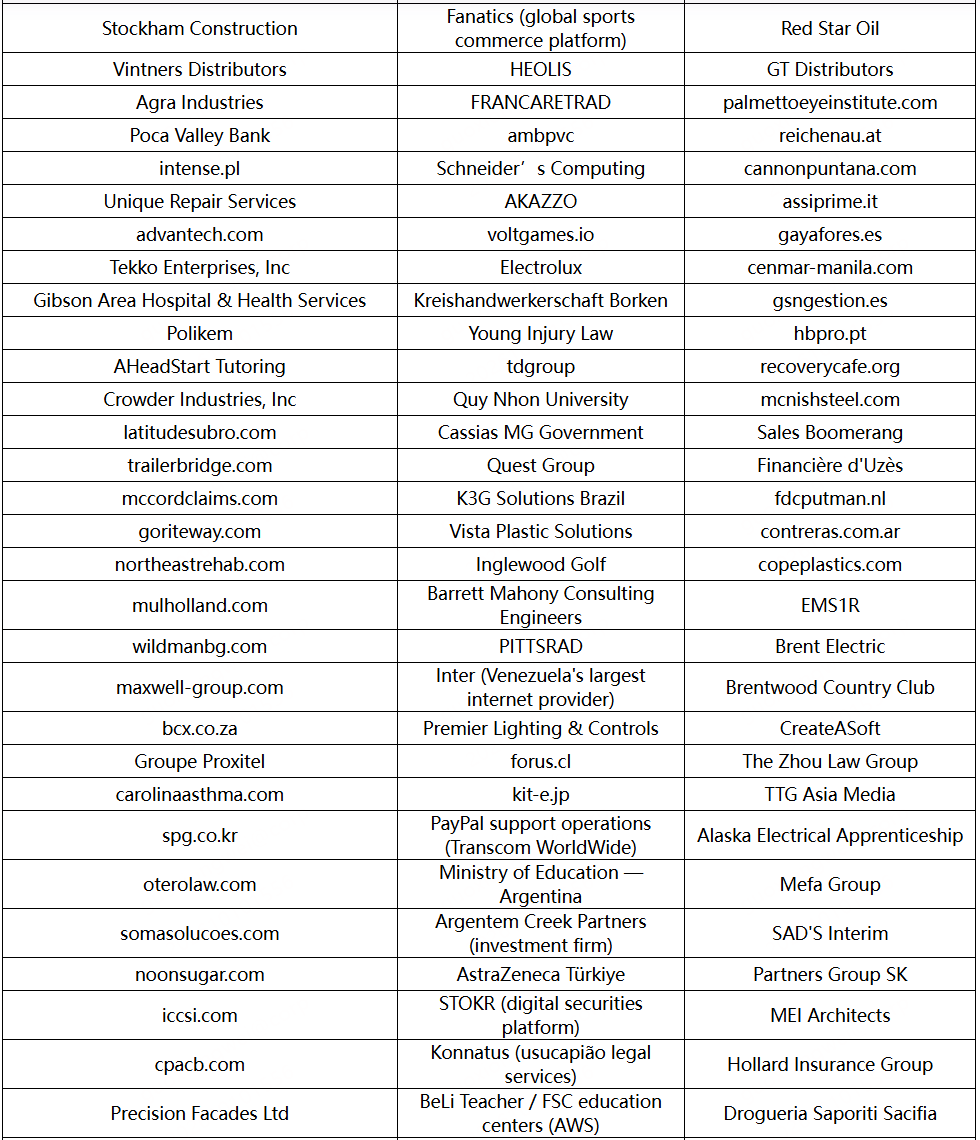
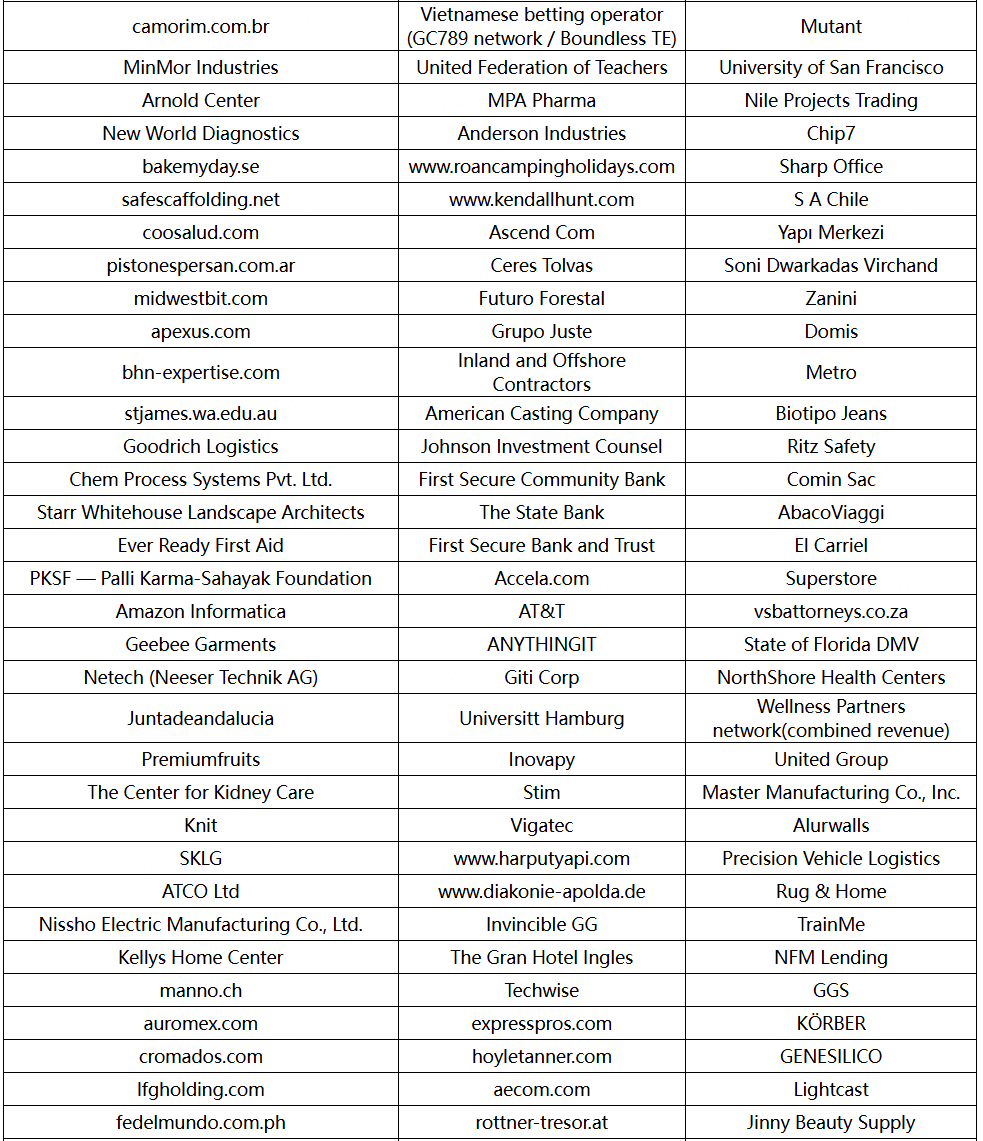
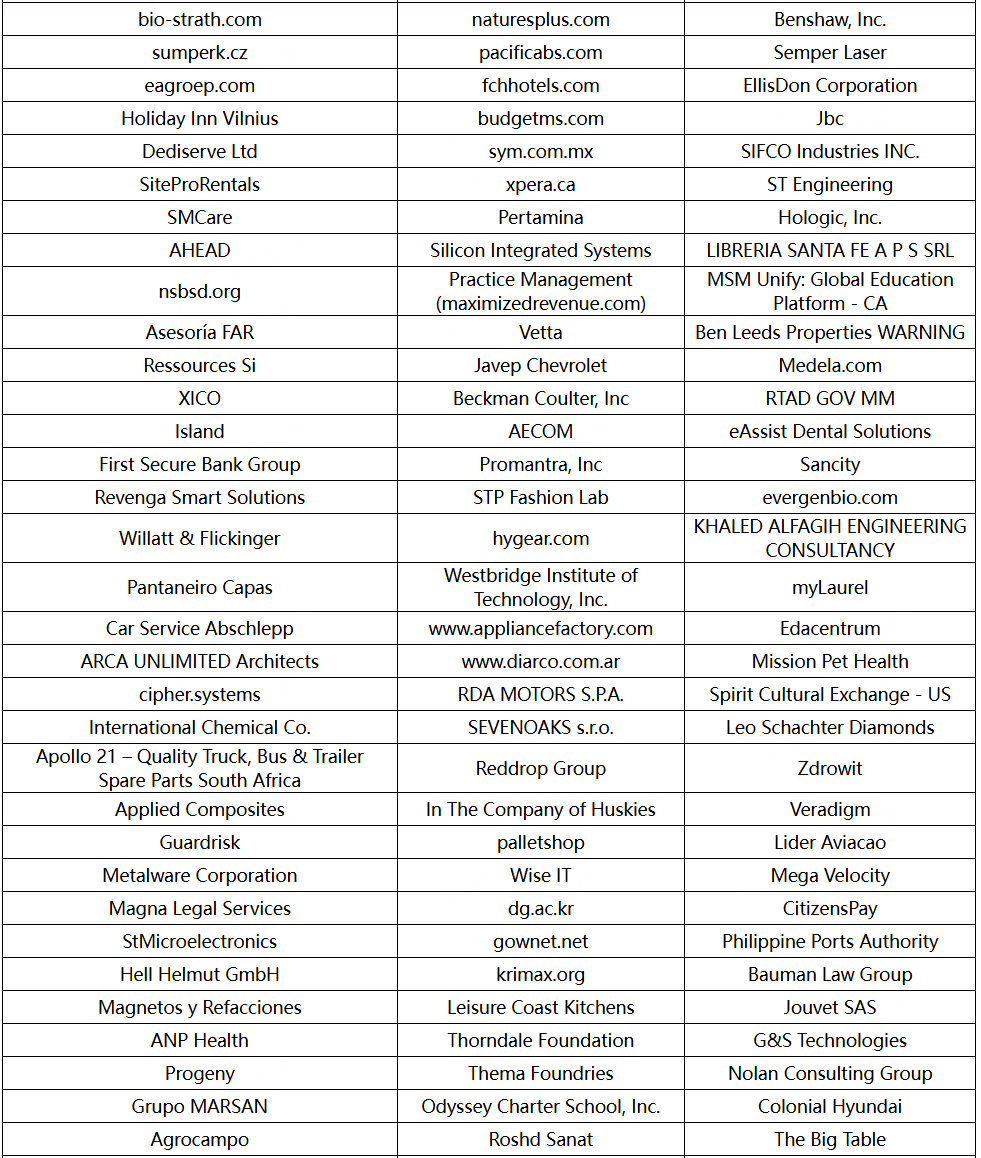
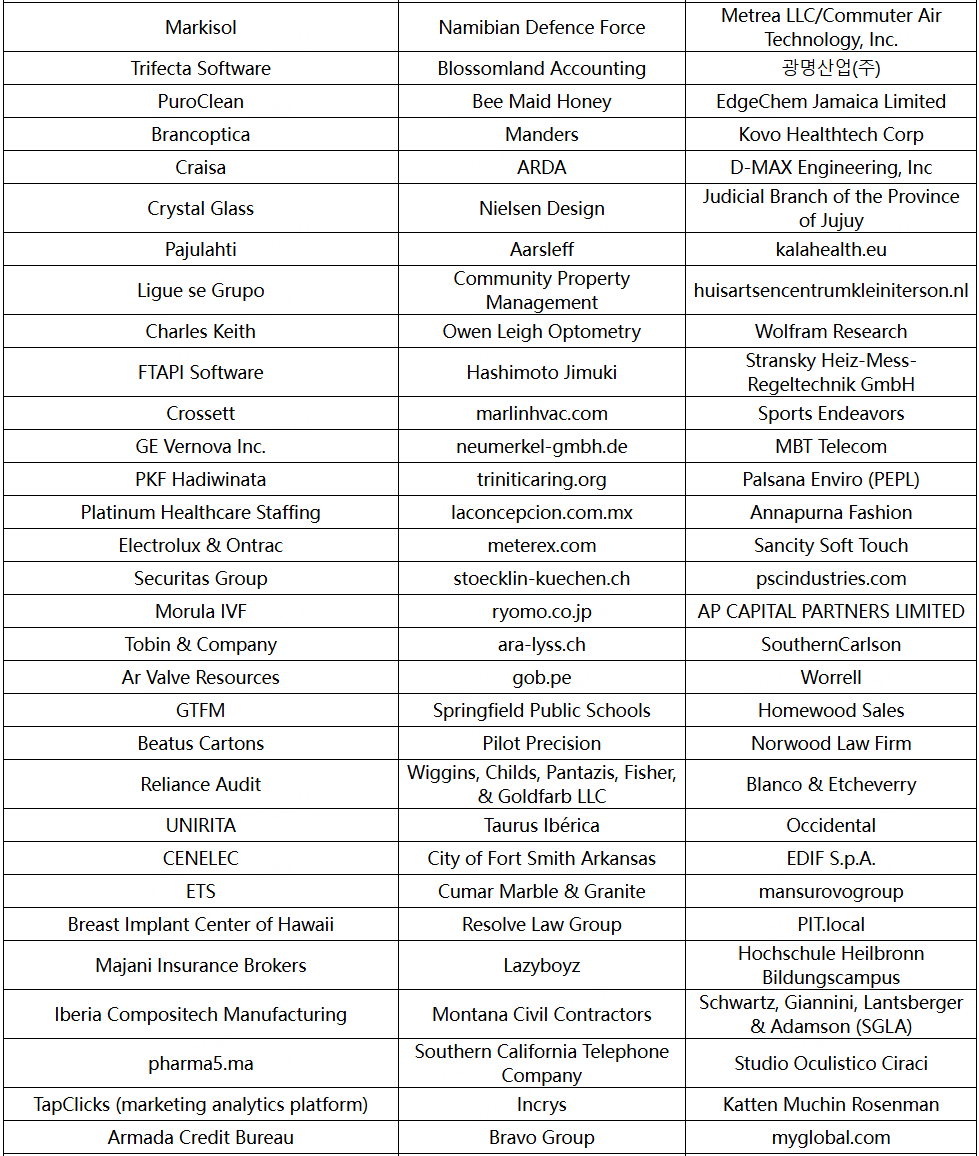
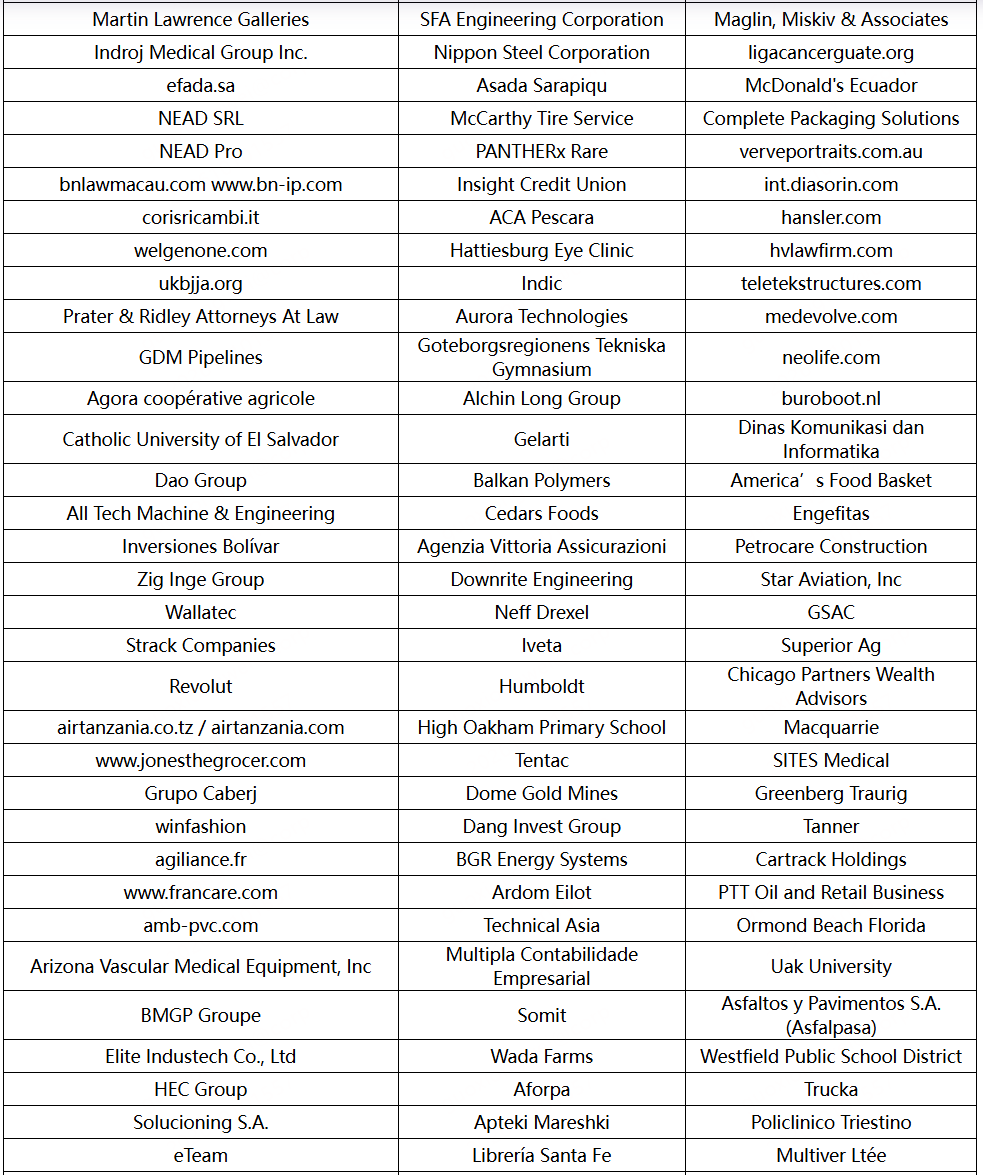
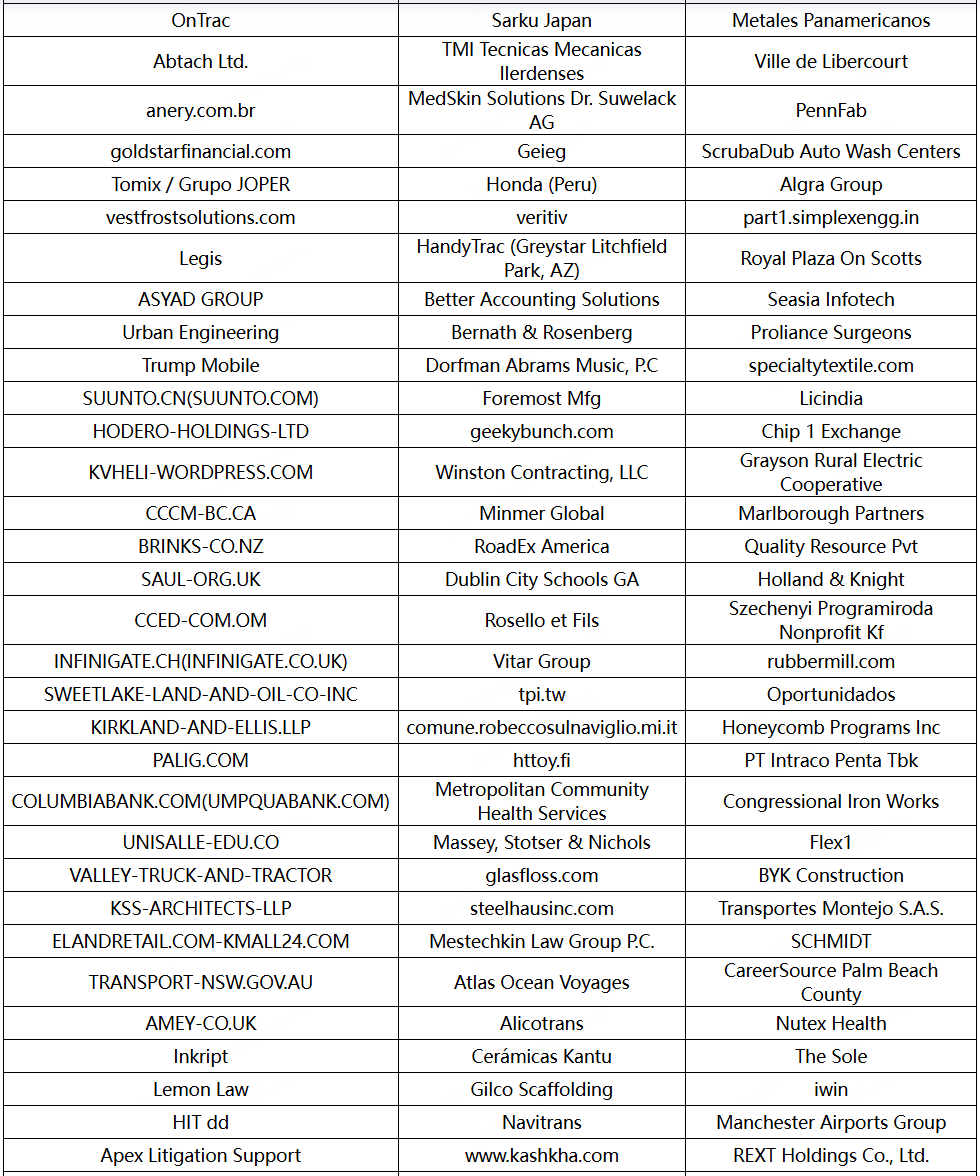
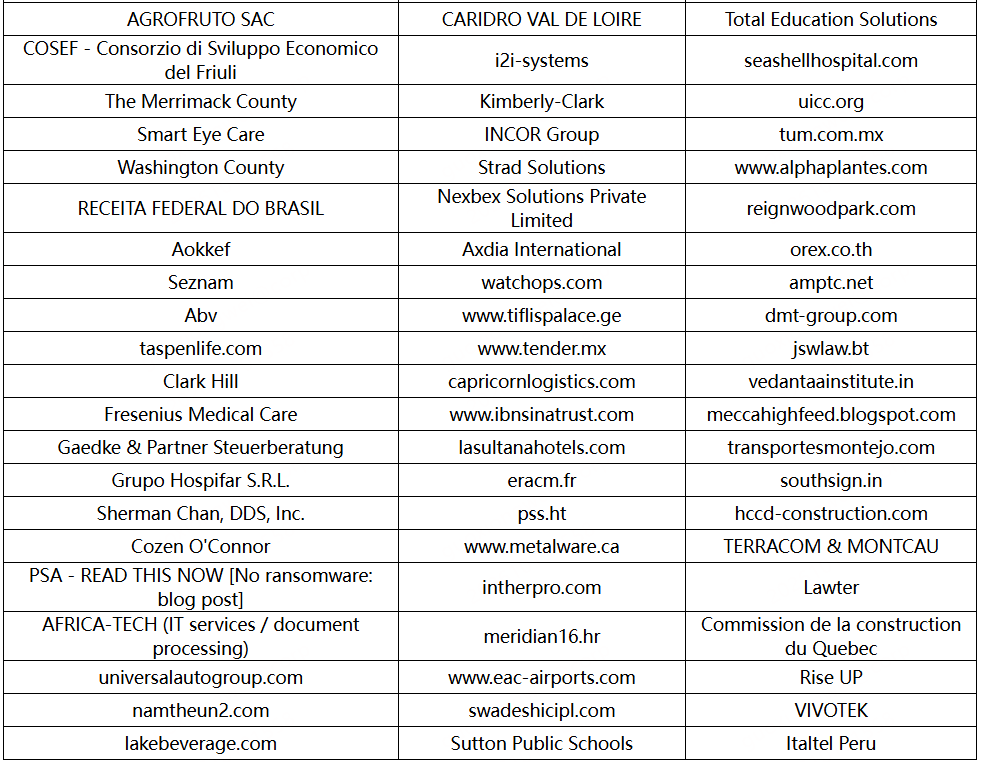
表2. 受害组织/企业
系统安全防护数据分析
在本月被攻击的系统版本中,排行前三的依次为Windows 10、Windows Server 2008以及Windows 7。

图7. 2026年9月受攻击系统占比
对2026年9月被攻击系统所属地域统计发现,与之前几个月采集到的数据进行对比,地区排名和占比变化均不大。数字经济发达地区仍是攻击的主要对象。

图8. 2026年9月国内受攻击地区占比排名
通过观察2026年9月弱口令攻击态势发现,RDP弱口令攻击、MYSQL弱口令攻击和MSSQL弱口令攻击,整体无较大波动。

图9. 2026年9月监控到的RDP入侵量

图10. 2026年9月监控到的MS SQL入侵量

图11. 2026年9月监控到的MYSQL入侵量
勒索软件关键词
以下是本月上榜活跃勒索软件关键词统计,数据来自360勒索软件搜索引擎。
² weax
属于Weaxor勒索软件家族,该家族目前的主要传播方式为:利用各类软件漏洞进行投毒,通过powershell加载攻击载荷并注入系统进程,多轮加载不同的漏洞驱动与安全软件进行内核对抗。部分版本会通过暴力破解登录数据库,植入Anydesk远控进行手动投毒。
² ths
属于Sorry勒索软件家族,该家族的主要传播方式为:利用漏洞发起初始攻击,支持跨平台勒索。
² bres
未知勒索家族或变种,由于相关受害者均未配合进行溯源分析,故待后续有效反馈再进行研判。
² weaxor(同weax)
² cyberfear(同bres)
² mkp
属于Makop勒索软件家族,由于被加密文件后缀会被修改为mkp而成为关键词。该家族主要的传播方式为:通过暴力破解远程桌面口令成功后手动投毒。
² flex
属于BrzCrypt家族,目前仅在国内传播。该家族的主要传播方式为:通过暴力破解远程桌面口令,成功后手动投毒。
² test
非勒索软件家族名,属于外部测试关键词。
² datahelper@cyberfearcom(同weax)
² mallox
属于TargetCompany(Mallox)勒索软件家族,由于被加密文件后缀会被修改为mallox而成为关键词。主要通过暴力破解远程桌面口令成功后手动投毒、SQLGlobeImposter渠道、漏洞利用、僵尸网络进行传播。

图12. 2026年9月反病毒搜索引擎关键词搜索排名
解密大师
从解密大师本月解密数据看,解密量最大的是GandCrab,其次是Phobos。使用解密大师解密文件的用户数量最高的是被Crysis家族加密的设备。

图13. 2026年9月解密大师解密文件数及设备数排名
 京公网安备 11010502062738号