 360安全卫士
 360杀毒
 360文档卫士
 360安全浏览器
 360极速浏览器
 360安全云盘
 360随身WiFi
 360搜索
 系统急救箱
 重装大师
 勒索病毒救助
 急救盘
 高危漏洞免疫
 360压缩
 驱动大师
 鲁大师
 360换机助手
 360清理大师Win10
 360游戏大厅
 360软件管家
 360手机卫士
 360防骚扰大师
 360加固保
 360贷款神器
 360手机浏览器
 360安全云盘
 360免费WiFi
 安全客
 手机助手
 安全换机
 360帮帮
 清理大师
 省电王
 360商城
 360天气
 360锁屏
 手机专家
 快剪辑
 360影视
 360娱乐
 快资讯
 你财富
 360借条
 360互助
 信贷管家
 360摄像机云台AI版
 360摄像机小水滴AI版
 360摄像机云台变焦版
 360可视门铃
 360摄像机云台1080p
 家庭防火墙V5S增强版
 家庭防火墙5Pro
 家庭防火墙5SV2
 家庭防火墙路由器5C
 360儿童手表S1
 360儿童手表8X
 360儿童手表P1
 360儿童手表SE5
 360智能健康手表
 行车记录仪M310
 行车记录仪K600
 行车记录仪G380
 360行车记录仪G600
 儿童安全座椅
 360扫地机器人X90
 360扫地机器人T90
 360扫地机器人S7
 360扫地机器人S6
 360扫地机器人S5
 360安全卫士
 360杀毒
 360文档卫士
 360安全浏览器
 360极速浏览器
 360随身WiFi
 360搜索
 系统急救箱
 重装大师
 急救盘
 勒索病毒救助
 360压缩
 驱动大师
 鲁大师
 360游戏大厅
 360软件管家
 360手机卫士
 360防骚扰大师
 手机急救箱
 360加固保
 360贷款神器
 360免费WiFi
 安全客
 手机助手
 一键root
 安全换机
 360帮帮
 信用卫士
 清理大师
 省电王
 360商城
 流量卫士
 360天气
 360锁屏
 手机专家
 快剪辑
 360影视
 360娱乐
 快资讯
 你财富
 360借条
 360手机N7
 360手机N6
Pro
 360手机vizza
 360手机N5S
 360儿童手表6C
 360儿童手表6W
 360儿童手表SE2代
 360手表SE2Plus
 360老人手表
 360摄像机大众版
 360安全路由器P3
 360安全路由器P2
 360儿童机器人
 外设产品
 影音娱乐
 平板电脑
 二手手机
 二代 美猴王版
 二代
美猴王领航版
 标准升级版
 后视镜版
 车载电器
2026年10月勒索软件流行态势分析
- 2026-11-11 14:48:07
勒索软件传播至今,360反勒索服务已累计接收到数万例勒索软件感染求助。随着新型勒索软件的快速蔓延,企业数据泄露风险不断上升,数百万到近亿美元的勒索案件持续出现。勒索软件对企业和个人带来的影响范围越来越广,危害性也越来越大。360全网安全大脑针对勒索软件进行了全方位的监测与防御,为需要帮助的用户提供360反勒索服务。
2026年10月,全球新增的双重勒索软件有UmBra、BYOD、0x00、Mimori、Whitearmor等家族,传统勒索软件家族新增Hexsomeware、Prizrak、OneCryptor、CoffinLocker等家族。
本月Weaxor家族继续凭借大量erp类软件漏洞利用霸榜勒索软件第一位。其中某普erp软件的SQL注入漏洞利用在10月23日集中攻击了一波Windows服务器,而AJ-REPORT大屏系统的“命令执行漏洞”被用于Weaxor家族Linux的.weax变种的传播。
本月 Redpipe 家族集中攻击 24 家中国企业,连同 9 月被袭的韩国企业,共 4 家支付赎金。360 掌握的一例反馈显示,攻击平台为 勒索攻击常见靶点ESXi,存在多个流行漏洞可利用。
以下是本月值得关注的部分热点:
① 双群晖NAS勒索软件来袭
② 勒索恢复公司MonsterCloud因赎金中介行为被起诉
③ 美国哥伦比亚市遭勒索攻击致多项政务服务瘫痪近一周
基于对360反勒索服务数据的分析研判,360数字安全科技集团高级威胁研究分析中心(CCTGA勒索软件防范应对工作组成员)发布本报告。
安全软件占比分析
360反勒索服务已经存在十年以上,并长期致力于服务来自全网的勒索病毒攻击的响应、分析、处置、攻防、预警、解密工作。自2026年1月起,新增安全软件占比统计,主要用于评估当前复杂网络攻防态势下愈发严重的基线安全问题,为勒索相关的攻击事件提供接近真实维度的数据。
本月的勒索反馈中未安装安全软件的设备数量占比达到63.25%,安装360安全软件但未正常启用的占比18.61%,安装了其他安全软件的则占比18.14%。
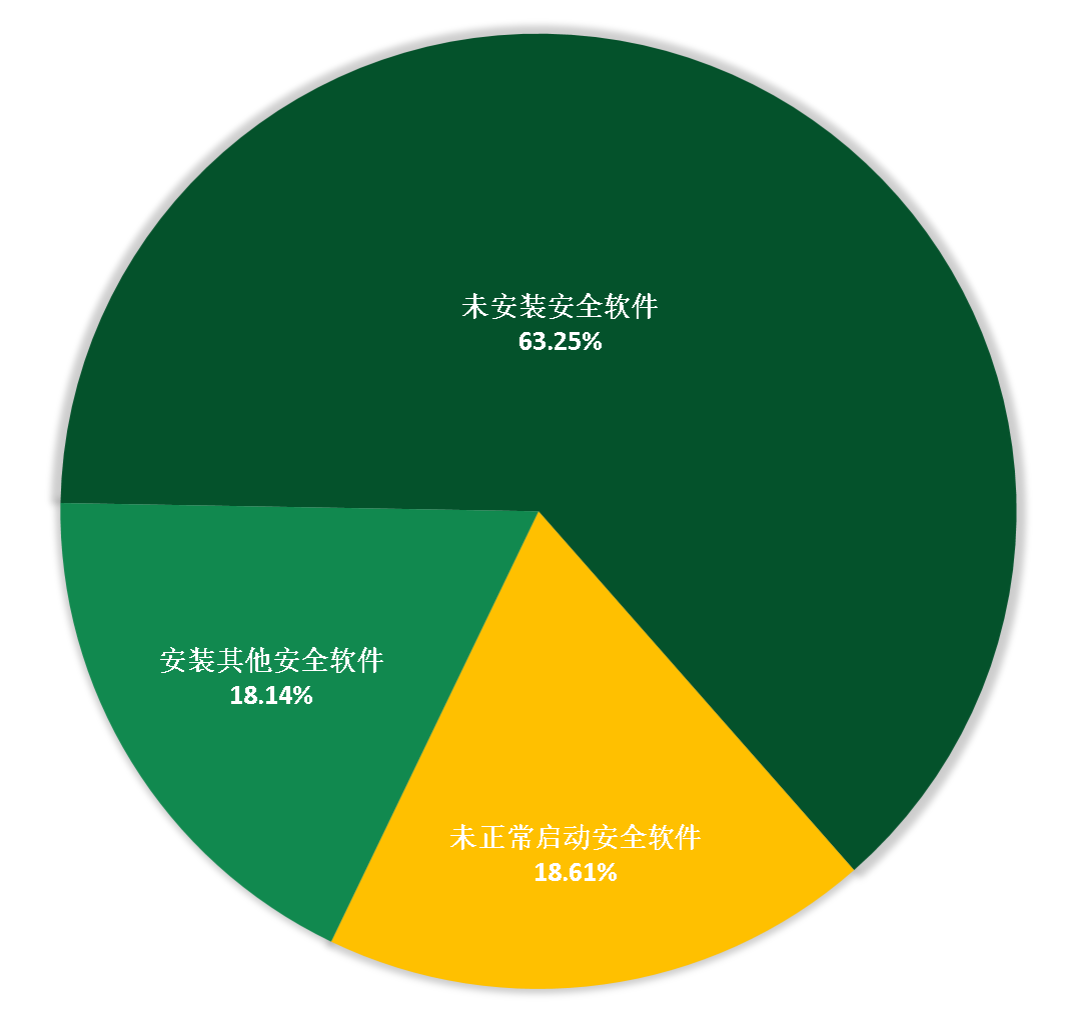
图1. 2026年10月勒索软件中招设备中安装的安全软件占比
感染数据分析
针对本月勒索软件受害者设备所中病毒家族进行统计:Weaxor家族占比57.26%居首位,第二的是Cerber,占比13.68%;BrzCrypt家族以11.97%占比位居第三。
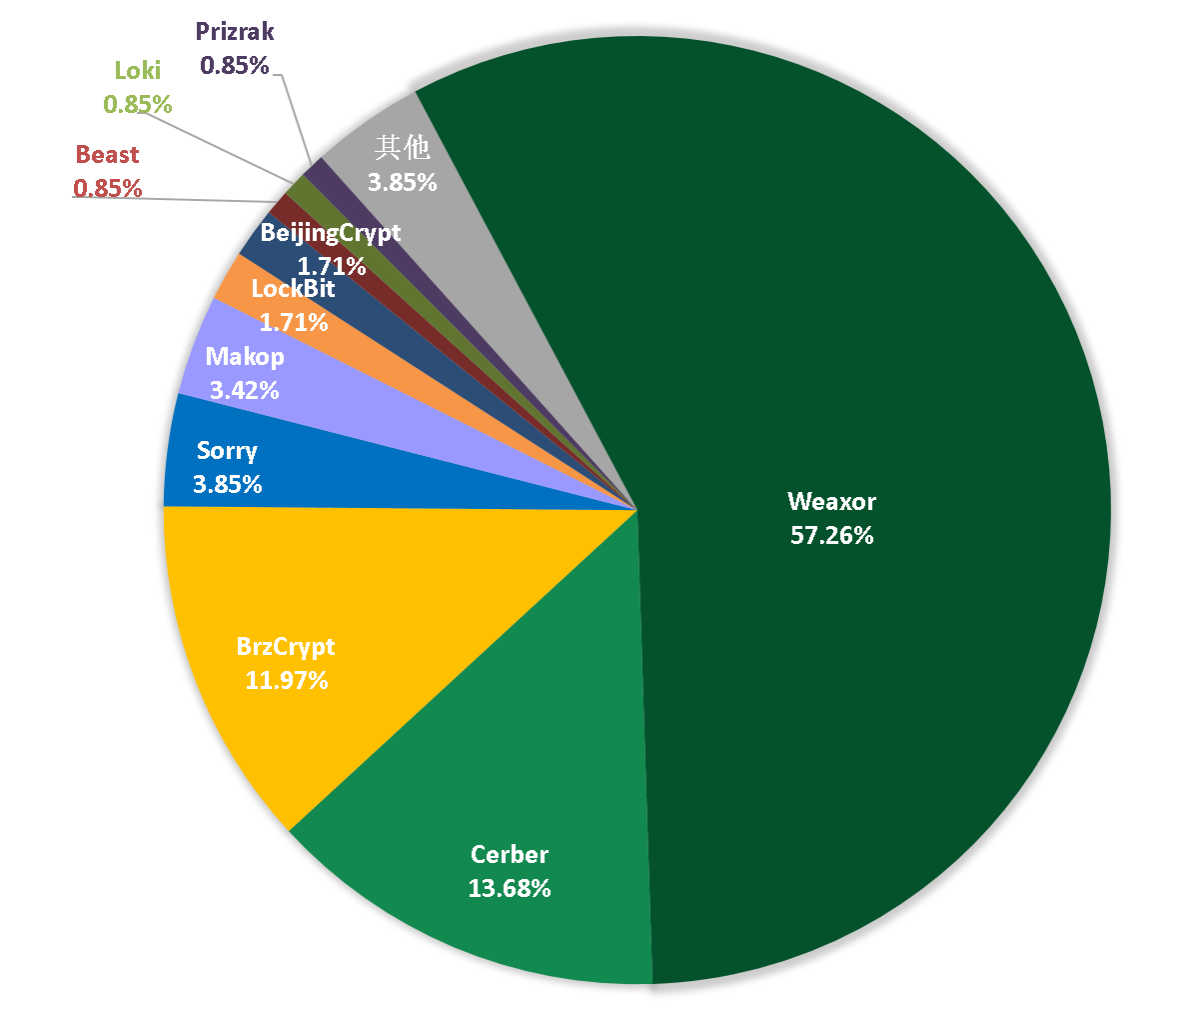
图2. 2026年10月勒索软件家族占比
对本月受害者所使用的操作系统进行统计,位居前三的是:Windows 10、Windows Server 2016、Windows Server 2012。
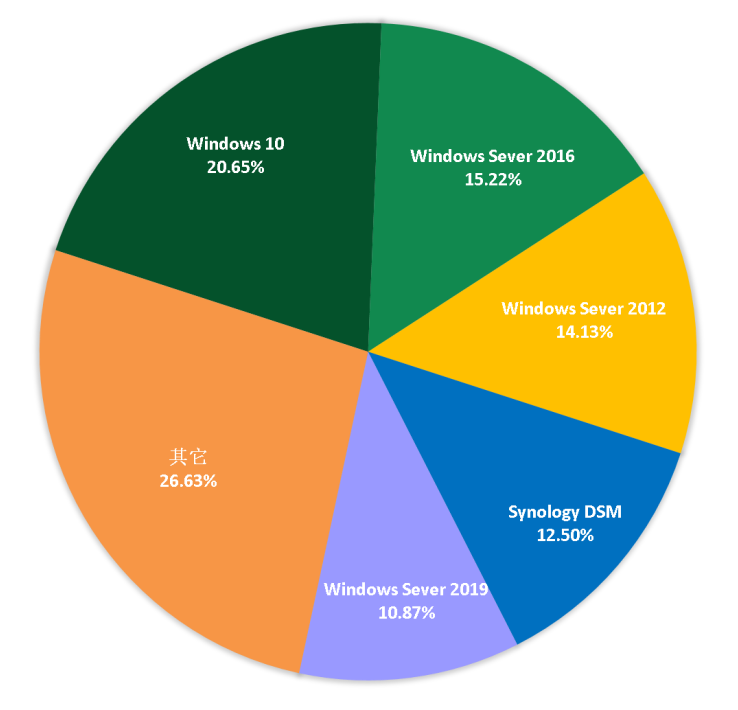
图3. 2026年10月勒索软件入侵操作系统占比
2026年10月被感染的系统占比显示,受攻击的系统类型服务器大幅领先桌面PC。
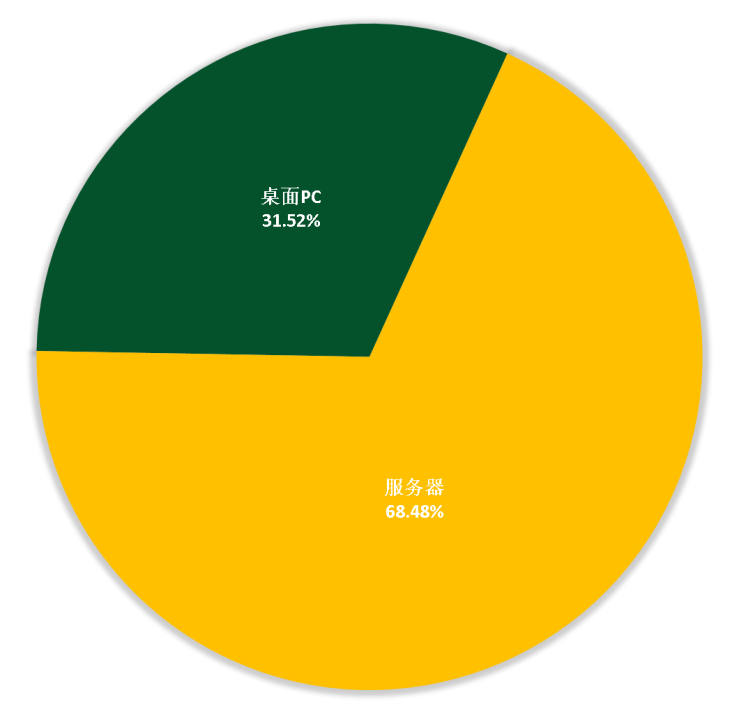
图4. 2026年10月勒索软件入侵操作系统类型占比
勒索软件热点事件
双群晖NAS勒索软件来袭
本月两个针对NAS的勒索家族同时活跃,其中Cerber家族对群晖NAS的勒索案例最早出现在10月24日,并在10月28日集中爆发。
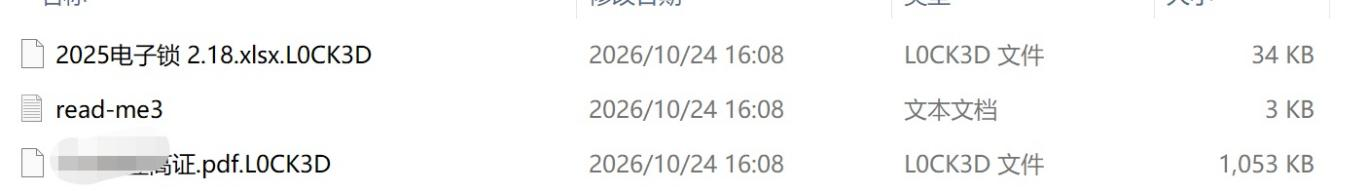
图5. 2026年10月24日Cerber家族群晖NAS的受害案例
另外一个老牌NAS勒索家族eCh0raix也在10月28日起针对群晖NAS发起攻击,但被Cerber的大面积漏洞利用攻击抢了风头。eCh0raix勒索家族最早出现在360的2019年度勒索态势报告中,攻击覆盖多个NAS厂商的硬件产品,且在随后每年都有传播案例。
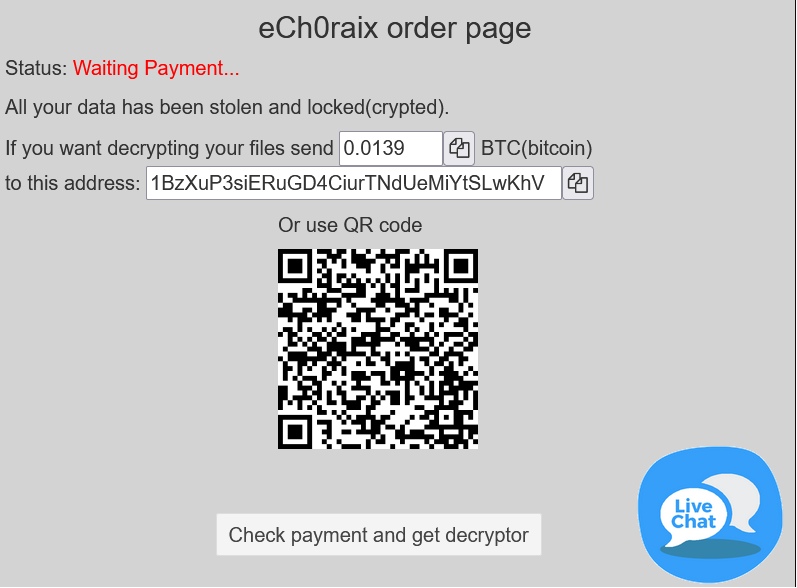
图6. eCh0raix家族本轮攻击的联系页面与钱包地址
其中,本轮Cerber家族NAS版的加密器样本分析报告参见如下链接:
两个勒索家族在本月同时流行,再次暴露了NAS平台的维护不当的问题:管理端口常暴露公网、用户缺乏安全知识使用弱口令、数据缺乏有效备份等问题凸显。因为NAS设备全天在线且存放有个人重要数据,建议一般用户收窄攻击面、不要直接将设备暴露在公网上,多数NAS厂商都提供转发代理服务,使用这类服务,可极大降低NAS被攻击风险。另外,在日常维护中,关注官方发布的安全补丁,尽快将系统升级到最新版本。一旦发现勒索加密行为,可联系360反勒索团队进行溯源分析与加密器算法层面的解密可行性评估。
勒索恢复公司MonsterCloud因赎金中介行为被起诉
2026年10月8日,美国司法部纽约东区联邦检察官办公室通报:佛罗里达州勒索软件应急恢复公司MonsterCloud老板佐哈尔·平哈西(Zohar Pinhasi,50岁,美以双国籍,化名“Zack Silver”“Zack Green”)因电信诈骗及合谋实施电信诈骗罪被起诉,已在纽约布鲁克林联邦法院首次出庭。
起诉书指控:该公司长期宣称,凭“专有工具”和“先进解密技术”即可恢复被加密数据,无需向攻击者妥协,并警示客户自行支付赎金的风险。实际上,平哈西毫无解密能力,而是背着客户联系勒索团伙、付费换取密钥,再以远高于赎金的“恢复服务费”向客户收款。截至2023年的五年间,他向客户收费超1900万美元,暗付赎金超800万美元;为掩盖真相,他要求员工只称“恢复工具”、不说“解密器”,严禁透露已付赎金。
赎金中介们的骗局如何运作?
通过广告投流与其他技术手段进行互联网引流获客,并先以2500美元的“分析”服务设饵:取走两个被锁样本,交回解开版本充作“恢复证明”——多数时候样本被直接发给黑客破解(勒索团伙本有免费解一两个文件以证明持钥的惯例)。客户见数据确实能解开,便签下数万至十几万美元的“完整恢复”合同。合同另埋伏笔:写明“所有直接解密手段用尽后”才会联系攻击者,而检方指出,这正是他的第一步。对外背书来自FBI前副局长约翰·皮斯托尔(John Pistole),此人曾是该公司的网络安全顾问委员会成员,连宣传视频台词都出自他手,而后来他则承认早知该公司多数时候其实就是在付赎金。
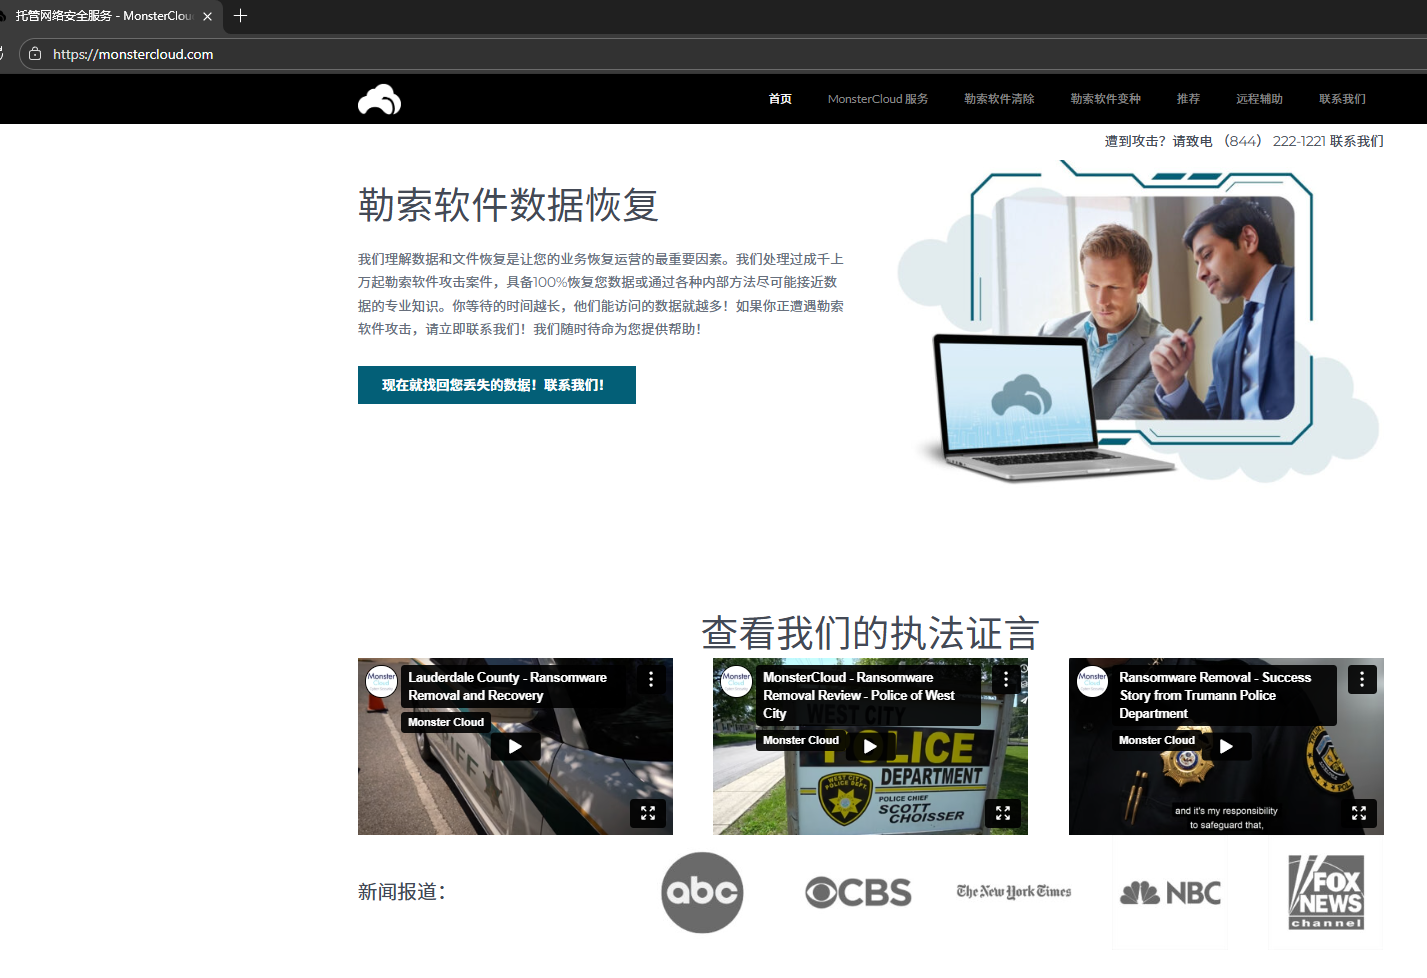
图7. MonsterCloud官网的部分用于引流的电诈套路化描述
早在2019年,ProPublica记者勒内·达德利(Renee Dudley)就在《商业秘密》中介绍过该公司的行为:阿肯色州杜鲁曼镇警局的案卷、笔录、工资记录被整体锁死,警长哈德·汉森(Had Henson)看中其“对执法友好、不付赎金”的特点,结果72小时恢复完毕,还以免收7.5万美元服务费换得一封推荐信。但两位安全研究员当时即指出:该款勒索软件彼时无任何已知解法,公司只能付钱。报道之后,这门生意又做了四年,才等来起诉书。
本案暴露出勒索事件响应市场的信任黑洞:受害企业在慌乱中求助第三方“恢复专家”,反遭二次伤害。检方用“再受害化”一词点明危害——既虚增受害企业成本,又喂养勒索犯罪经济、推高整体赎金水平。防御方应得两点启示:其一,选择事件响应与谈判服务商时须核验资质与服务措施透明度,对“百分百恢复、绝不付赎金”类承诺保持警惕,要求书面说明恢复手段并接受审计;其二,建立事前能力——离线备份、恢复演练、法务与保险联动预案——减少对不可控第三方的依赖。此外,支付赎金可能涉及制裁合规(向受制裁主体付款可能违法),应将网络安全律师纳入决策链条,避免“病急乱投医”引发合规与财务双重风险。
美国哥伦比亚市遭勒索攻击致多项政务服务瘫痪近一周
2026年10月20日,美国南卡罗来纳州首府哥伦比亚市的IT部门在网络中发现可疑活动,随即请求州执法部门(SLED)介入调查。10月23日,市经理Teresa Wilson通过视频声明正式确认该市为勒索软件攻击受害者,攻击影响了多项面向公众的服务,并涉及市政网络内的敏感数据。为了应对攻击,市政部门主动下线了部分应用系统,导致MyColaSC在线举报平台、商业许可、公园与娱乐、规划与发展服务、地理信息系统(GIS)、动物服务等非紧急在线服务持续不可用,居民需改用电话热线办理相关业务。截至10月26日,部分服务仍未恢复,GIS地图等系统显示“暂时不可用”。市政府强调警察、消防、911应急通信、自来水系统与缴费中心等关键公共服务始终在线运行,各部门已启动替代流程保障服务供给,并与第三方网络安全专业人士制定处置方案。SLED表示调查仍在进行,后续可能联合FBI及其他州和联邦合作伙伴确定攻击来源、范围及影响严重程度。目前暂无勒索组织宣称对攻击负责,数据是否被实际窃取仍在评估中。
首府城市整体网络遭勒索加密,是勒索威胁向地方政府治理中枢渗透的又一实证。事件处置呈现两点典型特征:一是“主动下线+替代流程”的应急范式——通过电话热线等传统渠道兜底非紧急服务,同时确保应急与市政核心系统不受波及,为同类城市提供了可参照的降级运行样本;二是敏感数据面临泄露的不确定性将长期存在,攻击涉及“网络内敏感数据”的官方表述,意味着后续可能触发大规模个人信息泄露通知义务。建议地方政府机构:一是对政务服务系统按业务关键性分级,明确勒索事件中“必须在线、可降级、可下线”的系统清单,并为每类服务预置离线办理预案;二是建立与上级执法部门和联邦机构的快速协同通道,缩短取证与溯源周期;三是定期开展全员安全意识培训与钓鱼演练,重点防范针对市政员工的初始入侵;四是对身份体系与远程访问入口强制启用多因素认证,限制攻击者获取初始立足点后的横向移动空间;五是提前制定数据泄露通知与公众沟通预案,避免事件发酵期的信息真空引发信任危机。
黑客信息披露
本月收集到的黑客邮箱信息如下
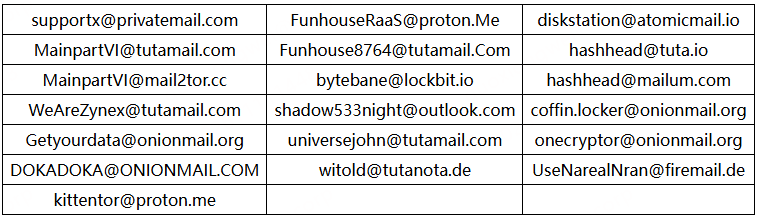
表1. 黑客邮箱
当前,通过双重勒索或多重勒索模式获利的勒索软件家族越来越多,勒索软件所带来的数据泄露的风险也越来越大。
以下是本月通过数据泄露获利的勒索软件家族占比,该数据仅为未能第一时间缴纳赎金或拒缴纳赎金部分(已经支付赎金的企业或个人,可能不会出现在这个清单中)。
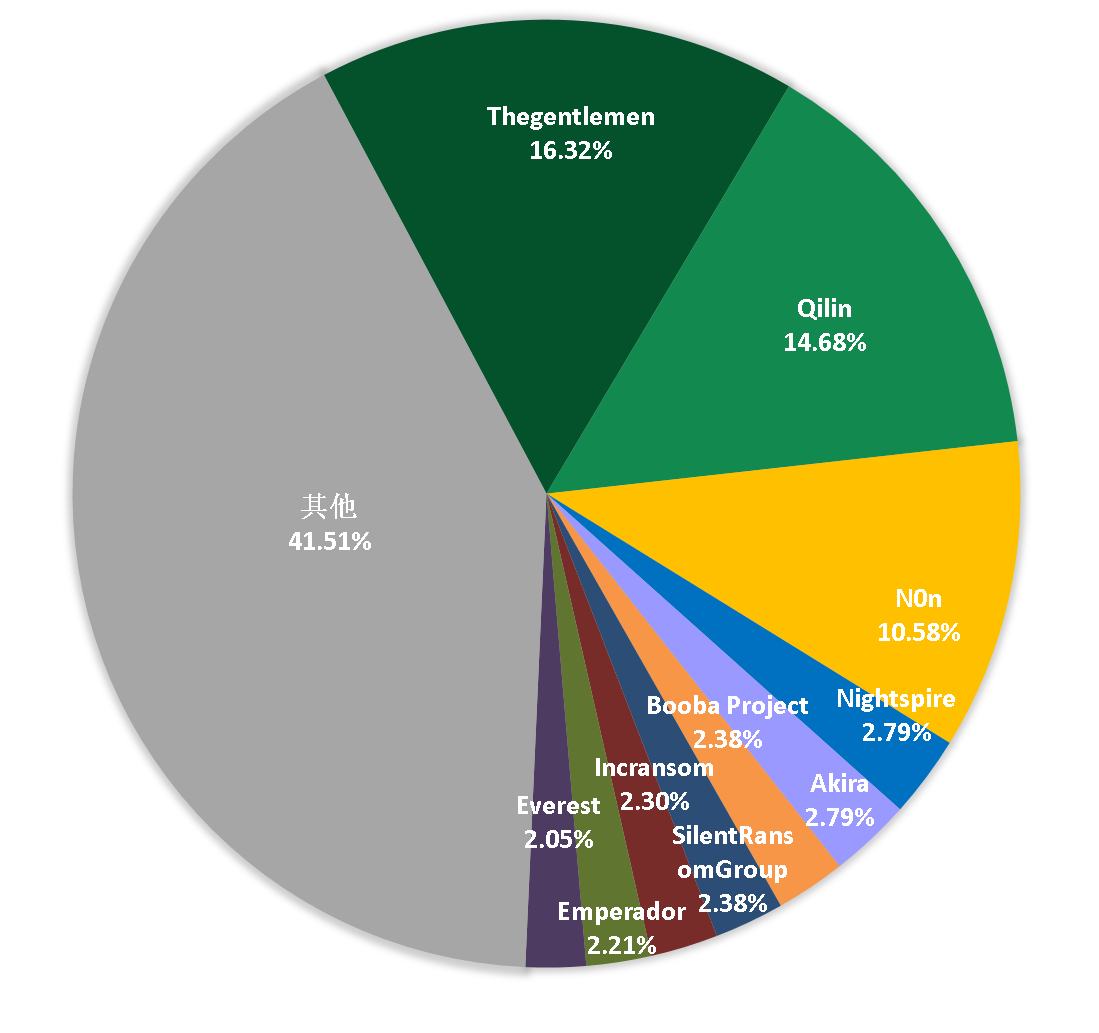
图8. 2026年10月通过数据泄露获利的勒索软件家族占比
以下是本月被双重勒索软件家族攻击的企业或个人。未发现数据泄漏的企业或个人也请第一时间自查,做好数据已被泄漏准备,采取防范措施。
本月总共有1187个组织/企业遭遇双重勒索/多重勒索攻击,其中包含中国50个组织/企业在本月遭遇了双重勒索/多重勒索。其中有109个组织/企业未被标明,因此不在以下表格中。

表2. 受害组织/企业
系统安全防护数据分析
在本月被攻击的系统版本中,排行前三的依次为Windows Server 2008、Windows 10以及Windows 7。
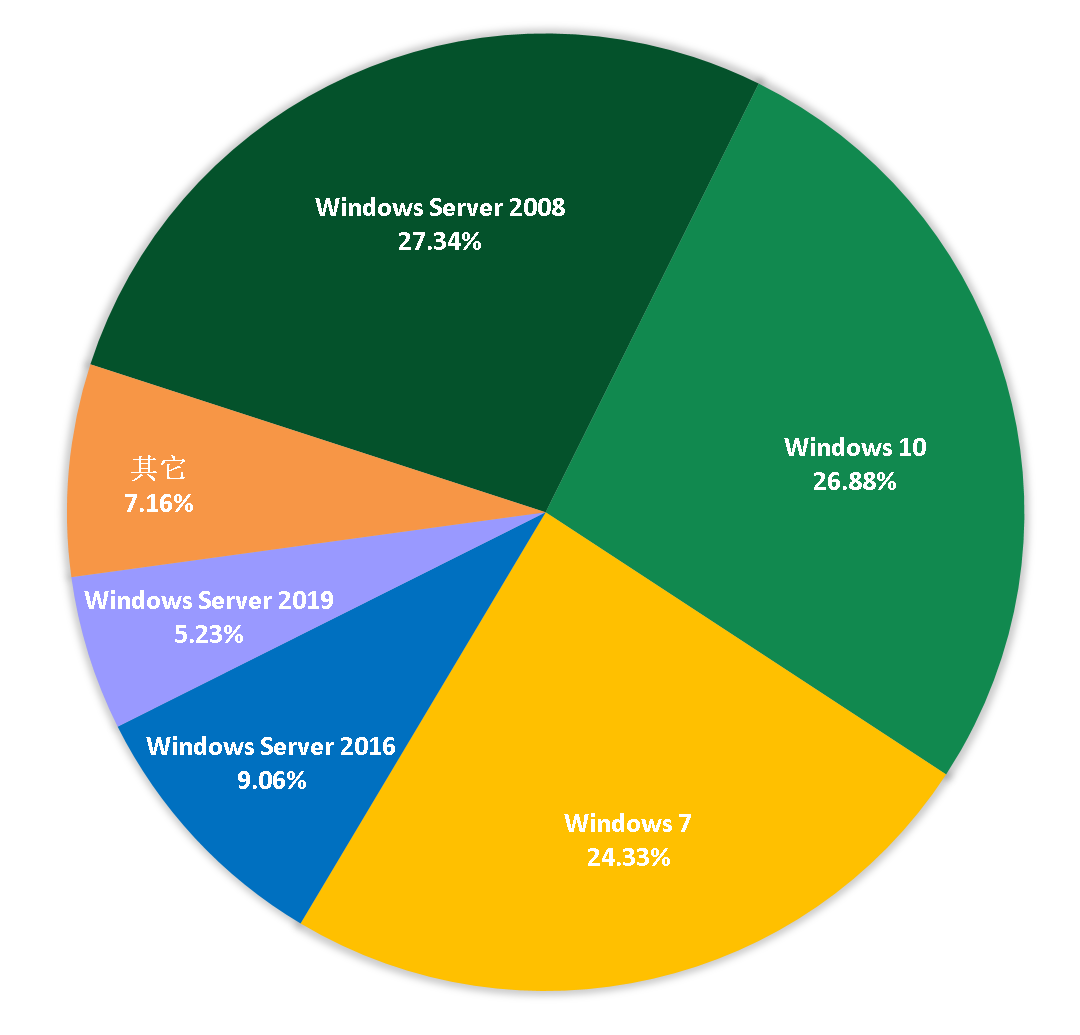
图9. 2026年10月受攻击系统占比
对2026年10月被攻击系统所属地域统计发现,与之前几个月采集到的数据进行对比,地区排名和占比变化均不大。数字经济发达地区仍是攻击的主要对象。
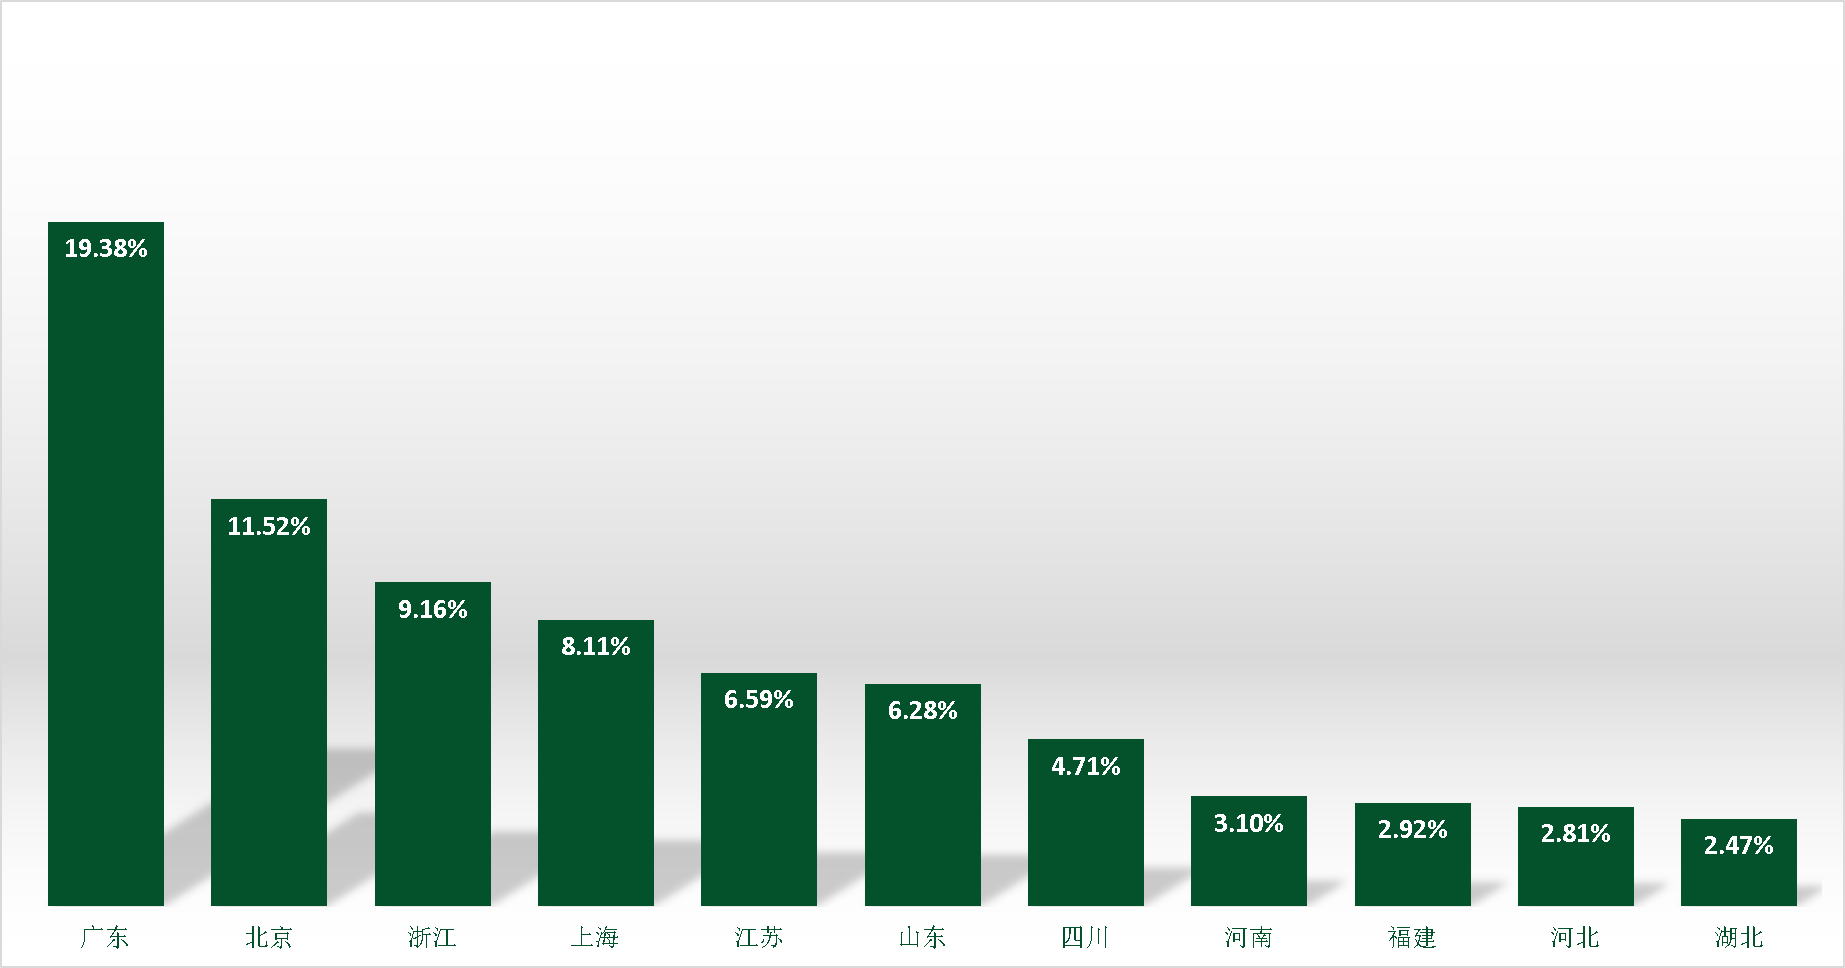
图10. 2026年10月国内受攻击地区占比排名
通过分析2026年10月弱口令攻击态势发现,RDP弱口令攻击、MYSQL弱口令攻击和MSSQL弱口令攻击,整体无较大波动。
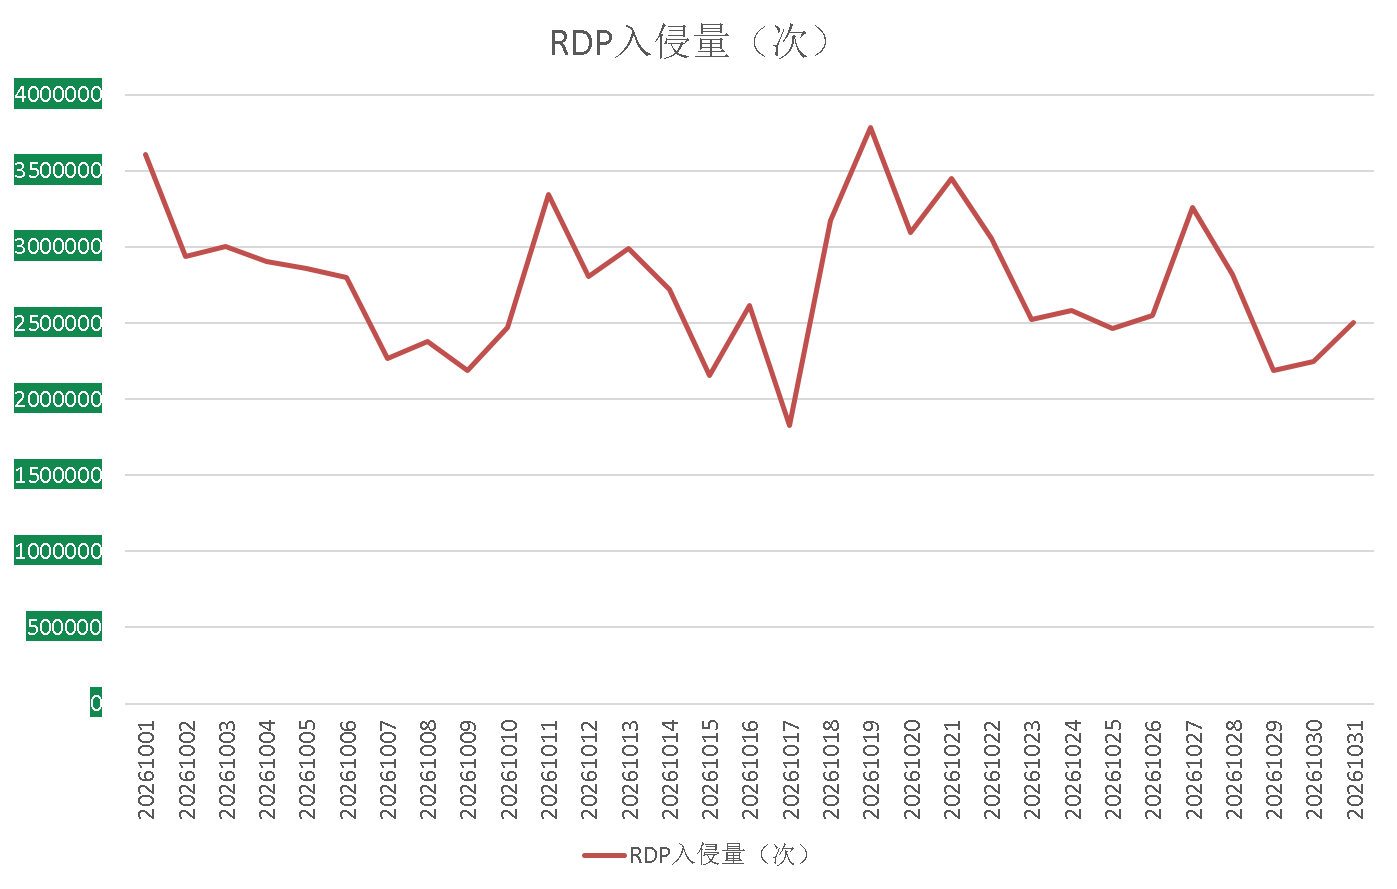
图11. 2026年10月监控到的RDP入侵量
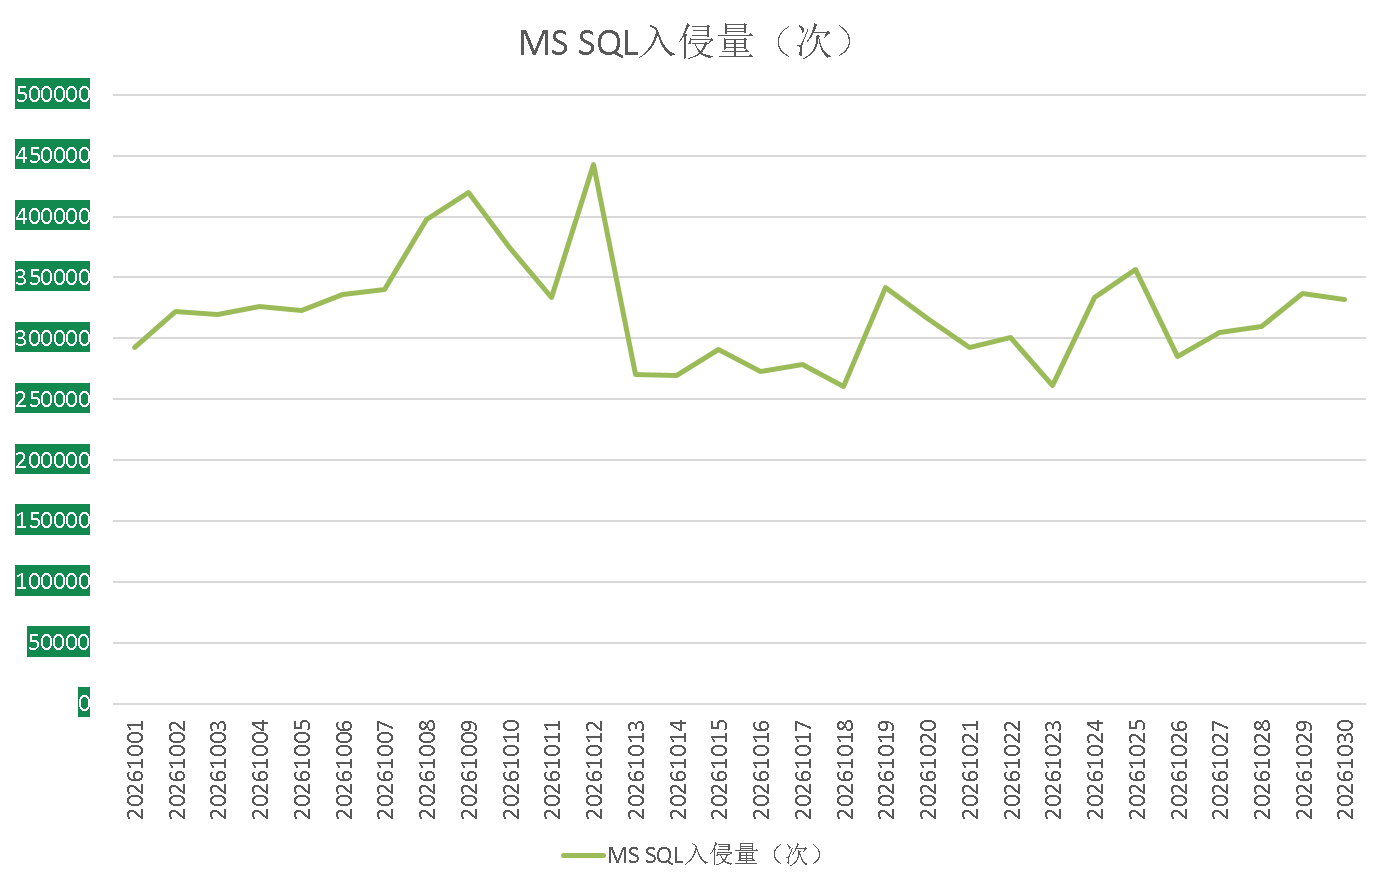
图12. 2026年10月监控到的MS SQL入侵量
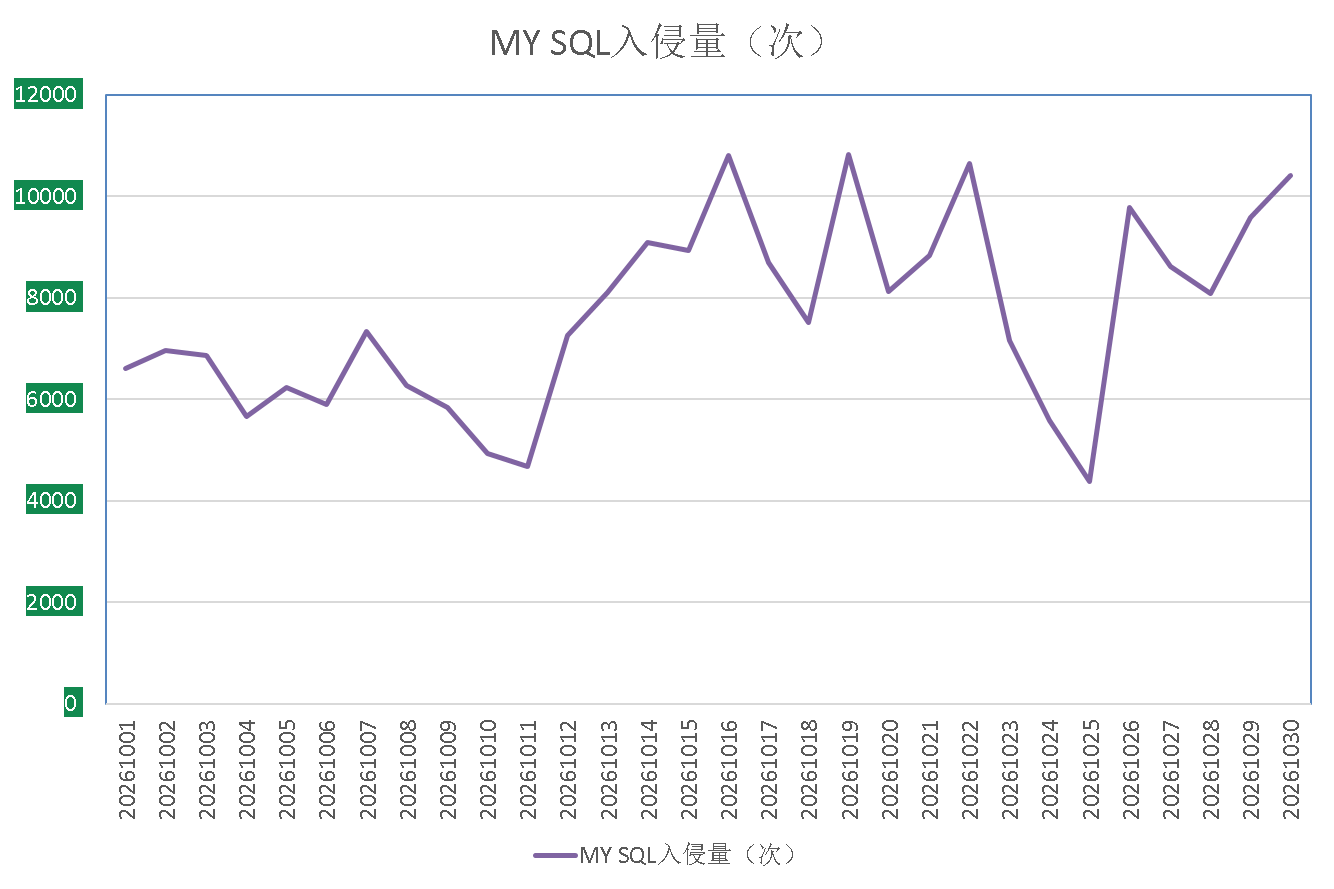
图13. 2026年10月监控到的MYSQL入侵量
勒索软件关键词
以下是本月上榜活跃勒索软件关键词统计,数据来自360勒索软件搜索引擎。
² weax
属于Weaxor勒索软件家族,该家族目前的主要传播方式为:利用各类软件漏洞进行投毒,通过powershell加载攻击载荷并注入系统进程,多轮加载不同的漏洞驱动与安全软件进行内核对抗。部分版本会通过暴力破解登录数据库,植入Anydesk远控进行手动投毒。
² rox(同weax)
² l0ck3d
属于Cerber勒索软件家族的Linux变种,该分支变种的主要传播方式为:利用Linux/NAS漏洞发起攻击。
² ths
属于Sorry勒索软件家族,该家族的主要传播方式为:利用漏洞发起初始攻击,支持跨平台勒索。
² xdata
未知勒索家族或变种,由于相关受害者均未配合进行溯源分析,故待后续有效反馈再进行研判。
² lock3d(同l0ck3d)
² weaxor(同weax)
² baxia
属于BeijngCrypt勒索软件家族,由于被加密文件后缀会被修改为beijing而成为关键词。该家族主要的传播方式为:通过暴力破解远程桌面口令与数据库弱口令,成功后手动投毒。
² 888
属于Nemesis2024家族,以勒索信中的Nemesis家族字段命名。该家族的主要传播方式为:通过暴力破解远程桌面口令与数据库口令,成功后手动投毒。
² mkp
属于Makop勒索软件家族,由于被加密文件后缀会被修改为mkp而成为关键词。该家族主要的传播方式为:通过暴力破解远程桌面口令成功后手动投毒。
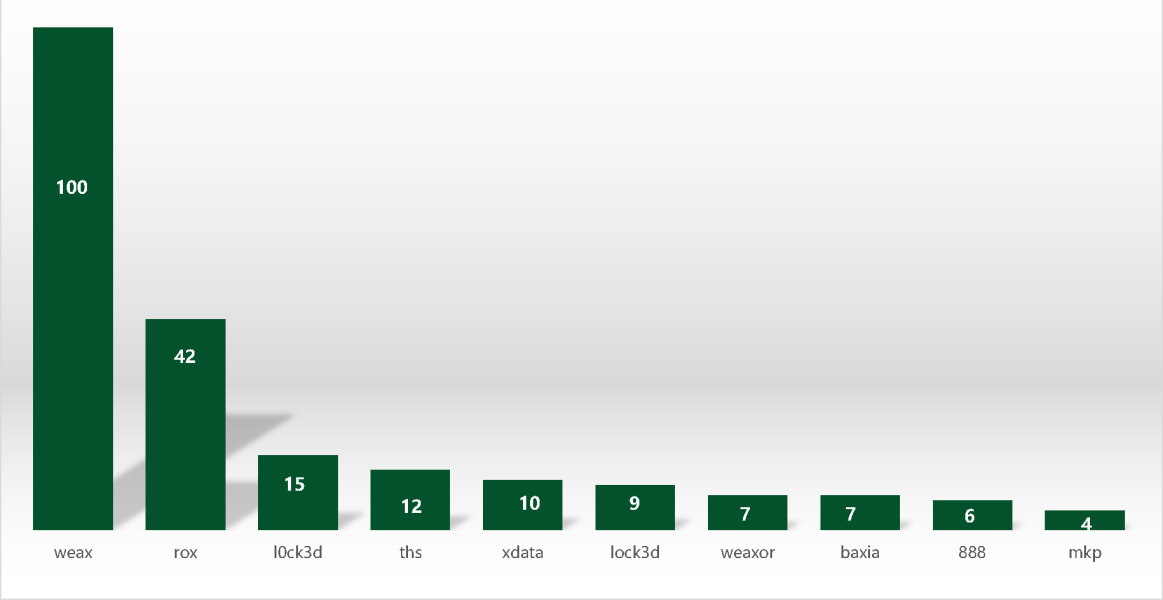
图14. 2026年10月反病毒搜索引擎关键词搜索排名
解密大师
从解密大师本月解密数据看,解密量最大的是Phobos,其次是GandCrab。使用解密大师解密文件的用户数量最高的是被Crysis家族加密的设备。
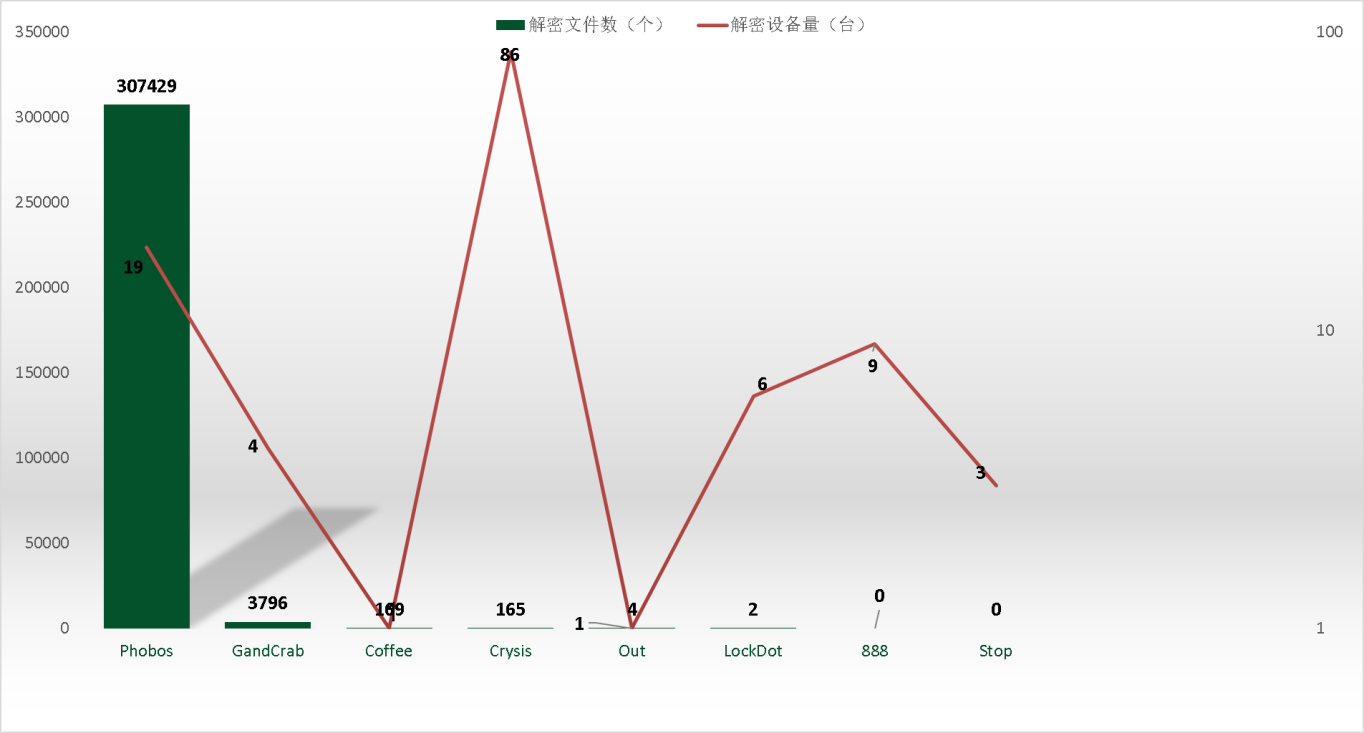
图15. 2026年10月解密大师解密文件数及设备数排名
 京公网安备 11010502062738号